Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
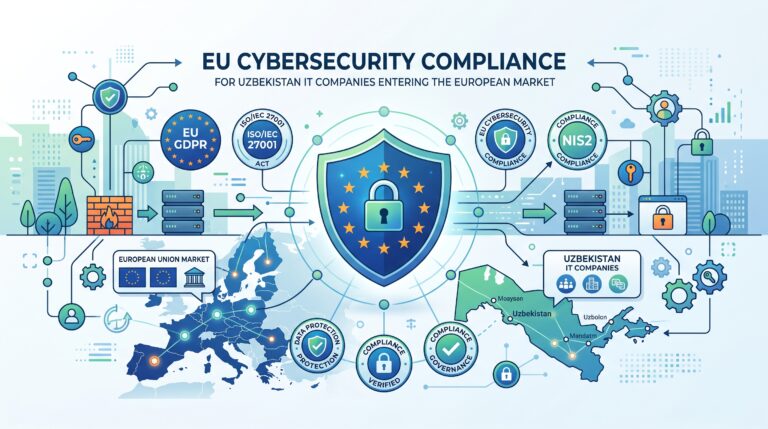
Compliance für internationale IT-Anbieter Internationale IT-Anbieter, die Produkte oder Dienstleistungen in der Europäischen Union anbieten, müssen je nach Geschäftsmodell unterschiedliche regulatorische Anforderungen berücksichtigen. Dazu gehören insbesondere die Datenschutz-Grundverordnung (DSGVO), die NIS2-Richtlinie, die DORA-Verordnung, der Cyber Resilience Act (CRA), der EU…
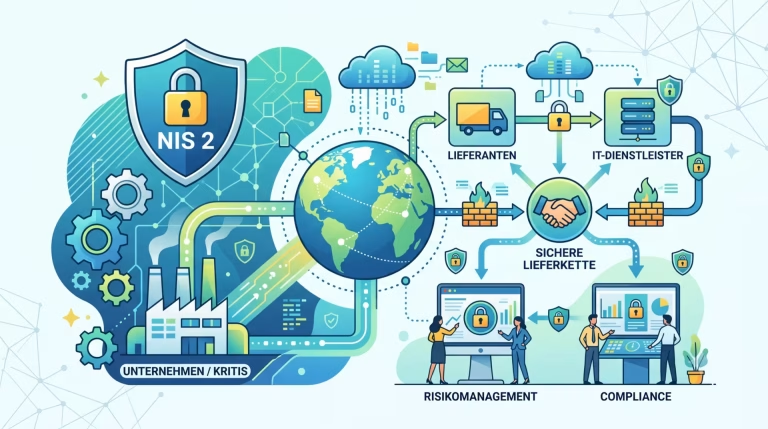
NIS2 und Lieferkettensicherheit: So schützen Unternehmen ihre Dienstleisterbeziehungen Art. 21 Abs. 2 lit. d NIS2 verpflichtet Unternehmen dazu, Risiken im Zusammenhang mit ihren Lieferanten zu berücksichtigen. Doch was bedeutet das in der Praxis? Die Vorgabe klingt zunächst unscheinbar. Tatsächlich verändert…
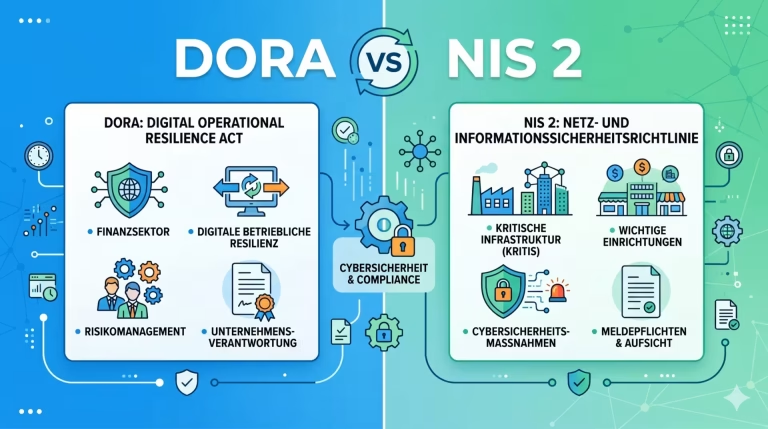
DORA verstehen: Anforderungen, Umsetzung und Vergleich mit NIS2 Die DORA Verordnung (Digital Operational Resilience Act) soll die digitale operationale Resilienz im europäischen Finanzsektor stärken. Sie legt Anforderungen an den Umgang mit Informations- und Kommunikationstechnologie (IKT), die Behandlung digitaler Risiken, die…
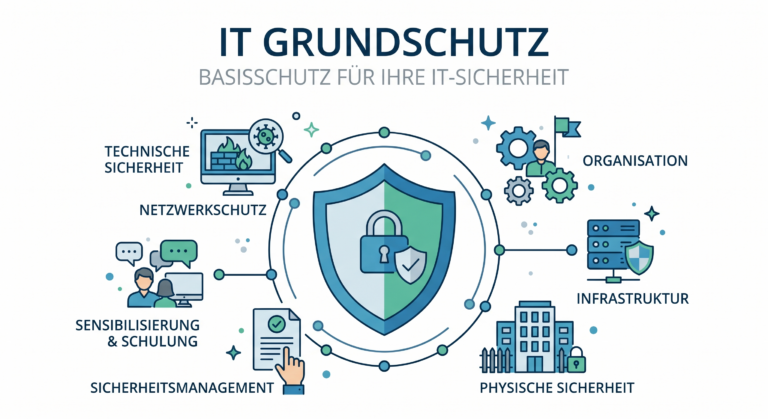
NIS2-Compliance ohne Rätselraten: Warum der IT-Grundschutz in Deutschland einen echten Vorteil bietet Die Anforderungen der NIS2-Richtlinie sind für viele Unternehmen längst ein konkretes Compliance-Thema. Mit der Umsetzung in deutsches Recht stellt sich jedoch nicht nur die Frage, welche Sicherheitsmaßnahmen umgesetzt…
NIS2 EU-Richtlinie und die Umsetzung in deutsches Recht. Mit der Umsetzung der NIS2-Richtlinie in deutsches Recht steigen die Anforderungen an die Cybersicherheit deutlich. Für wesentliche und wichtige Einrichtungen gelten seit dem 6. Dezember 2025 verbindliche Pflichten zur Absicherung ihrer IT-…
NIS2 verändert die Spielregeln für Cybersicherheit – und betrifft mehr Unternehmen, als viele denken Die NIS2-Richtlinie ist die neue europäische Gesetzgebung zur Cybersicherheit. Sie wurde von der EU eingeführt, um Unternehmen und kritische Einrichtungen besser gegen Cyberangriffe, Systemausfälle und digitale…