Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Internationale IT-Anbieter, die Produkte oder Dienstleistungen in der Europäischen Union anbieten, müssen je nach Geschäftsmodell unterschiedliche regulatorische Anforderungen berücksichtigen. Dazu gehören insbesondere die Datenschutz-Grundverordnung (DSGVO), die NIS2-Richtlinie, die DORA-Verordnung, der Cyber Resilience Act (CRA), der EU AI Act sowie Vorschriften zur Sicherheit von Maschinen und zur Resilienz kritischer Einrichtungen.
Welche Regelwerke tatsächlich gelten, hängt unter anderem vom Produkt, der Rolle des Unternehmens, der Branche und den verarbeiteten Daten ab. Hinzu kommen Sicherheits- und Dokumentationsanforderungen, die europäische Kunden an ihre IT-Dienstleister und Softwarelieferanten weitergeben.
Dieser Überblick zeigt, welche EU-Regularien für IT-Anbieter besonders relevant sind, welche Fristen zu beachten sind und welche Nachweise europäische Geschäftskunden häufig erwarten. Eine kompakte Betroffenheitsanalyse und eine praktische Checkliste helfen dabei, die nächsten Schritte zur EU-Compliance zu priorisieren.
| Regulierung | Schwerpunkt | Anforderungen |
|---|---|---|
| NIS2 | Cybersecurity und Sicherheit der Lieferkette | Risikomanagement, Incident Management, Lieferkettensicherheit, Melde- und Leitungspflichten |
| DORA | Digitale operationale Resilienz im Finanzsektor | IKT-Risikomanagement, Vorfallmanagement, Resilienztests und Steuerung von IKT-Drittparteien |
| CRA | Cybersicherheit von Produkten mit digitalen Elementen | Security by Design, Security by Default, Schwachstellenmanagement, SBOM und CE-Kennzeichnung |
| EU AI Act | Regulierung künstlicher Intelligenz | Risikoklassifizierung, Transparenz, AI Literacy, technische Dokumentation und bei Hochrisiko-KI zusätzliche Anforderungen |
| KRITIS / CER | Resilienz kritischer Einrichtungen | Physische und organisatorische Resilienz, Ausfallsicherheit und Business Continuity |
| Maschinenverordnung (EU) 2023/1230 | Produktsicherheit und Cybersicherheit von Maschinen | Cybersicherheit im Rahmen der Konformitätsbewertung und Schutz vor Manipulation |
| DSGVO | Schutz personenbezogener Daten | Datenschutz, Auftragsverarbeitung, Drittlandübermittlungen sowie technische und organisatorische Maßnahmen |
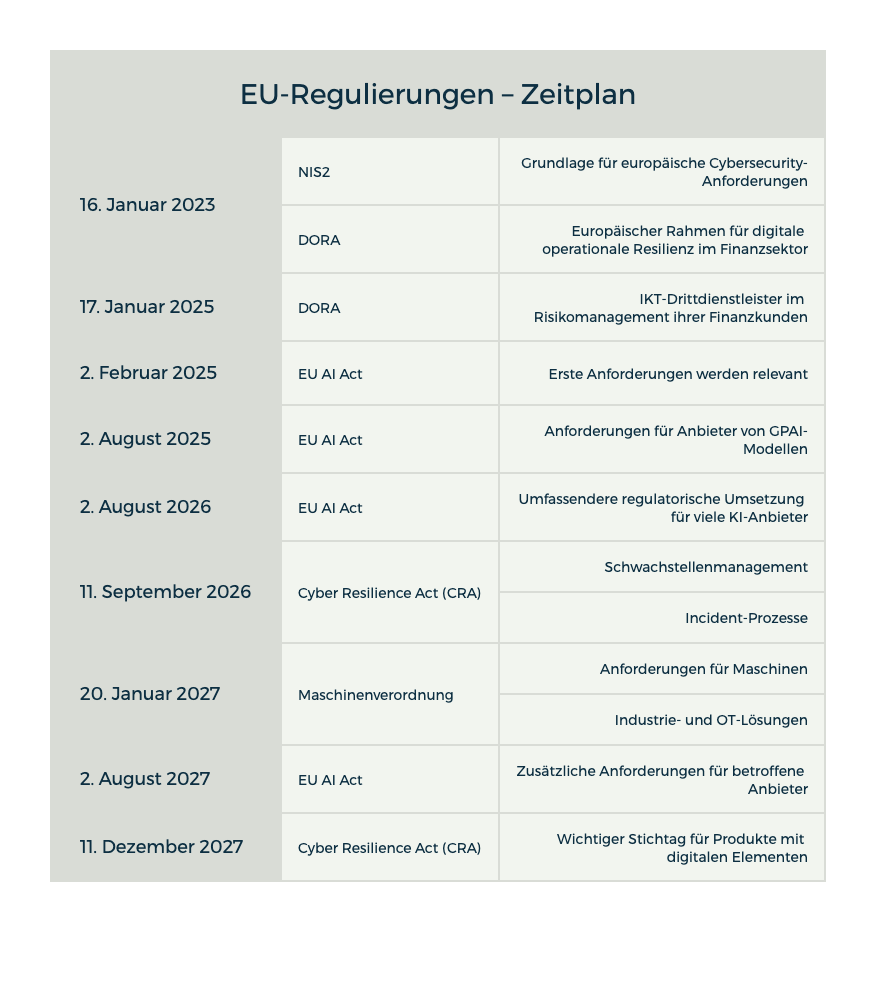
Viele der europäischen Regelwerke werden schrittweise wirksam. Es ist deshalb wichtig, nicht nur die endgültigen Anforderungen zu kennen, sondern auch die jeweiligen Übergangs- und Anwendungsfristen im Blick zu behalten.
NIS2 – Informationen der Europäischen Kommission
EU AI Act – Zeitplan zur Umsetzung
Cyber Resilience Act – Informationen und Anforderungen der EU-Kommission
Gilt ein EU-Regelwerk überhaupt für mich?
Die Antwort hängt nicht allein vom Standort ab. Entscheidend sind unter anderem das angebotene Produkt, die Rolle des Unternehmens in der Lieferkette, die Art der verarbeiteten Daten und der Einsatzbereich der Lösung.
In vielen Fällen entsteht die Betroffenheit zudem indirekt. Ein IT-Dienstleister muss beispielsweise nicht selbst unmittelbar unter NIS2 oder DORA fallen, kann aber von den Anforderungen eines europäischen Kunden betroffen sein.
| Mechanismus | Beispiel | Was bedeutet das praktisch? |
|---|---|---|
| Ein Produkt wird auf dem EU-Markt bereitgestellt. | Ein Softwareprodukt aus dem Ausland wird in Deutschland verkauft. | Je nach Produkt können unmittelbar europäische Produkt- und Sicherheitsvorgaben gelten, etwa der CRA. |
| Die DSGVO kann unter bestimmten Voraussetzungen auch für Unternehmen außerhalb der EU gelten. | Ein SaaS-Anbieter verarbeitet personenbezogene Daten im Anwendungsbereich der DSGVO. | Datenschutz, Auftragsverarbeitung, Sicherheitsmaßnahmen und Drittlandübermittlungen müssen geprüft werden. |
| Finanzunternehmen müssen ihre IKT-Drittdienstleister in ihr Resilienz- und Risikomanagement einbeziehen. | Eine Trading- oder Banking-Software wird für eine EU-Bank bereitgestellt. | Der Kunde wird belastbare Sicherheits- und Resilienznachweise verlangen. |
| Cybersecurity-Anforderungen werden entlang der Lieferkette weitergegeben. | Ein IT-Dienstleister liefert Software oder Services an ein reguliertes Unternehmen. | Sicherheitsanforderungen können vertraglich und organisatorisch Teil der Zusammenarbeit werden. |
| Anforderungen an Resilienz und Lieferkettensicherheit wirken sich auf Zulieferer aus. | Eine Softwarelösung wird für Energie-, Gesundheits- oder Logistikinfrastruktur eingesetzt. | Kunden können zusätzliche Nachweise zu Sicherheit, Verfügbarkeit und Notfallvorsorge verlangen. |
| Der EU AI Act kann je nach Rolle, System und Nutzung auch Anbieter außerhalb der EU erfassen. | Ein KI-System wird in einem europäischen Geschäftskontext eingesetzt. | Je nach Risikoklasse und Rolle können Transparenz-, Dokumentations- oder weitergehende Pflichten greifen. |
Für internationale IT-Anbieter sind die europäischen Regularien mehr als abstrakte Compliance-Vorgaben. Je nach Geschäftsmodell können sie konkrete Anforderungen an Softwareentwicklung, Sicherheitsprozesse, Dokumentation, Datenschutz und Kundenverträge mit sich bringen.
Besonders wichtig ist dabei die Unterscheidung zwischen unmittelbaren gesetzlichen Pflichten und Anforderungen, die europäische Kunden an ihre Lieferanten weitergeben. Die folgende Übersicht zeigt, wie sich die wichtigsten Regelwerke in der Praxis auswirken können:
| Regulierung | Anforderungen | Was erwarten EU-Kunden |
|---|---|---|
| NIS2 | – Risikomanagement – Sichere Entwicklung – Incident Management – Zugriffskontrollen | – Sicherheitsnachweise – Dokumentierte Prozesse – Auditrechte – Klare Regelungen für Sicherheitsvorfälle |
| DORA | – IKT-Risikomanagement – Notfallplanung – Resilienztests – Schwachstellenmanagement | – Dokumentierte Kontrollen – Business-Continuity-Konzepte – Informationen zu Unterauftragnehmern |
| CRA | – Security by Design – Sichere Updates -Schwachstellenmanagement – Technische Dokumentation – Gegebenenfalls SBOM | – Nachweisbare Secure-Development-Prozesse – Informationen zum Umgang mit Schwachstellen über den Produktlebenszyklus |
| EU AI Act | – Risikobewertung – Transparenz – Technische Dokumentation – Daten- und Modellmanagement – AI Literacy | – Dokumentation zur Funktionsweise und Risikoeinstufung – Nachvollziehbare Governance-Prozesse |
| DSGVO | – Datenschutzprozesse – Technische und organisatorische Maßnahmen (TOMs) – Auftragsverarbeitung – Drittlandübermittlungen | – AV-Verträge – TOMs – Angaben zu Subprozessoren – Nachweise zur Datensicherheit |
| KRITIS / CER | – Business Continuity – Notfallmanagement – Ausfallsicherheit | – Resilienzkonzepte – Notfallpläne – Informationen zu Lieferketten und Abhängigkeiten |
| Maschinenverordnung | – Schutz vor Manipulation – Sichere Entwicklung – Risikobewertung – Technische Dokumentation | – Nachweise zu Sicherheitsmaßnahmen – Unterstützung bei der Konformitätsbewertung |
Damit wird deutlich: EU-Konformität bedeutet nicht automatisch, dass ein IT-Anbieter jedes europäische Regelwerk vollständig selbst erfüllen muss. Entscheidend sind Geschäftsmodell, Produkt, Rolle in der Lieferkette und der konkrete Einsatz der Leistung.
Für viele Anbieter beginnt der Weg in den EU-Markt deshalb mit einer strukturierten Analyse: Welche Anforderungen gelten unmittelbar? Welche Anforderungen werden durch Kundenverträge weitergegeben? Und welche Nachweise werden im jeweiligen Zielmarkt erwartet?
Gesetzliche Anforderungen und Kundenerwartungen sind nicht dasselbe. In der Praxis verlangen europäische Unternehmen häufig Nachweise, mit denen sie die Sicherheit und Qualität ihrer Lieferanten beurteilen können. Zertifizierungen und etablierte Standards schaffen dabei Vertrauen und erleichtern die Beantwortung von Security Questionnaires und Ausschreibungen.
| Nachweis / Standard | Schwerpunkt | Bedeutung für den Marktzugang |
|---|---|---|
| ISO/IEC 27001 | Informationssicherheits-Managementsystem | Für viele B2B-Kunden ein zentraler Sicherheitsnachweis und häufig ein wichtiger Ausgangspunkt. |
| ISO 9001 | Qualitätsmanagement | Zeigt strukturierte Prozesse und organisatorische Reife. |
| TISAX | Informationssicherheit in der Automobilindustrie | Für zahlreiche Automotive-Projekte ein wesentlicher beziehungsweise vom Kunden geforderter Nachweis. |
| IEC 62443 | Cybersicherheit in industriellen Automatisierungs- und Steuerungssystemen | Ein wichtiger Referenzrahmen für OT- und industrielle Cybersicherheit. |
| BSI C5 | Cloud-Sicherheit | Für bestimmte Cloud-Ausschreibungen und Kundenanforderungen besonders relevant. |
| SOC 2 – AICPA | Kontrollen und Prozesse für Sicherheit und Vertrauen | International häufig geforderter Nachweis, insbesondere bei SaaS- und Cloud-Anbietern. |
Es gibt keinen einzelnen Standard, der für jeden IT-Anbieter gleichermaßen geeignet ist. Die Priorität sollte sich vielmehr aus Geschäftsmodell, Zielbranche und Produkt ergeben. ISO 27001 bildet für viele Anbieter eine solide Basis; branchenspezifische Standards und regulatorische Anforderungen kommen je nach Einsatzbereich hinzu.
| Anbieterprofil | Priorität | Ergänzende Standards und Anforderungen |
|---|---|---|
| Allgemeiner Softwareanbieter | ISO 27001 | CRA und DSGVO; bei KI-Funktionen zusätzlich EU AI Act |
| KI- und Datenanbieter | ISO 27001 | EU AI Act, DSGVO und gegebenenfalls CRA |
| FinTech / Banking / Trading | ISO 27001 | DORA, DSGVO, gegebenenfalls CRA und SOC 2 |
| Automotive-Anbieter | ISO 27001 / TISAX | CRA, DSGVO und kundenspezifische TISAX-Anforderungen |
| Industrie / OT | IEC 62443 | ISO 27001, CRA, Maschinenverordnung und gegebenenfalls IEC 61508 |
| Cloud- / Managed-Service-Anbieter | ISO 27001 | NIS2, DSGVO sowie je nach Zielmarkt BSI C5 oder SOC 2 |
| ERP / Business-Automatisierung | ISO 27001 | ISO 9001, DSGVO sowie je nach Kundenstruktur CRA, NIS2 oder Anforderungen aus dem KRITIS-Umfeld |
Hinter den einzelnen Regelwerken stehen unterschiedliche konkrete Pflichten. Einige Themen ziehen sich jedoch durch mehrere Regulierungen: Risikomanagement, Incident Management, technische Dokumentation, Lieferkettensicherheit und regelmäßige Sicherheitsmaßnahmen spielen in vielen Bereichen eine zentrale Rolle.
Die Unterschiede liegen vor allem darin, wie tief diese Anforderungen gehen und für welche Rollen, Produkte oder Risikoklassen sie gelten.
| Pflicht | NIS2 | DORA | CRA | EU AI Act |
|---|---|---|---|---|
| Risikomanagement | ✓ | ✓ | ✓ | ✓ je nach Rolle und Risikoklasse |
| Incident Management | ✓ | ✓ | ✓ | ✓ je nach Rolle und Risikoklasse |
| Meldepflichten | ✓ | ✓ | ✓ ab 11. September 2026 | ✓ je nach konkreter Anforderung |
| Lieferketten- / Drittparteienrisiko | ✓ | ✓ | ✓ | je nach Rolle |
| Technische Dokumentation | ✓ | ✓ | ✓ | ✓ |
| Security by Design | kontextabhängig | kontextabhängig | ✓ | risikobasiert |
| CE-Kennzeichnung | – | – | ✓ | bei bestimmten Hochrisiko-Systemen |
| Regelmäßige Tests | ✓ | ✓ | ✓ im Rahmen des Schwachstellenmanagements | je nach Risikoklasse |
Für Anbieter aus dem Industrie- und OT-Umfeld ist die IEC-62443-Normenreihe besonders relevant. Sie betrachtet industrielle Cybersicherheit aus verschiedenen Perspektiven – von organisatorischen Sicherheitsprozessen bis hin zur sicheren Entwicklung und technischen Absicherung einzelner Komponenten.
| Standard | Schwerpunkt | Typischer Einsatz |
|---|---|---|
| IEC 62443-2-1 | Sicherheitsmanagement für IACS | Aufbau und Organisation eines OT-Sicherheitsmanagements |
| IEC 62443-3-3 | System-Sicherheitsanforderungen und Security Levels | Bewertung und Absicherung industrieller Systeme |
| IEC 62443-4-1 | Secure Development Lifecycle | Sichere Entwicklung und Pflege industrieller Produkte |
| IEC 62443-4-2 | Technische Sicherheitsanforderungen | Absicherung einzelner industrieller Komponenten |
EU-Konformität sollte nicht als einmaliges Projekt verstanden werden. Für viele Anbieter ist ein schrittweises Vorgehen sinnvoll: Zunächst werden die relevanten Anforderungen identifiziert, anschließend Prozesse und Nachweise aufgebaut und schließlich die Anforderungen in den laufenden Betrieb integriert.
| Phase | Was passiert? | Ergebnis |
|---|---|---|
| 1. GAP-Analyse | Der Ist-Stand wird erfasst, relevante Regularien werden identifiziert und bestehende Lücken analysiert. | Priorisierte Roadmap mit Maßnahmen, Aufwand und Verantwortlichkeiten |
| 2. Dokumentation | Richtlinien, Prozesse, Risiko- und Asset-Register sowie Melde- und Schwachstellenprozesse werden strukturiert. | Nachvollziehbare und belastbare Nachweisdokumentation |
| 3. Zertifizierung / Konformitätsbewertung | Der erforderliche Zertifizierungs- oder Konformitätsbewertungsprozess wird vorbereitet und begleitet. | Zertifikat oder entsprechender Konformitätsnachweis |
| 4. Technische Umsetzung | Sicherheitsmaßnahmen und gegebenenfalls eine geeignete europäische Cloud- und Dateninfrastruktur werden umgesetzt. | Technische Grundlage für Sicherheit, Datenresidenz und gegebenenfalls digitale Souveränität |
| 5. Marktzugang | Die aufgebauten Nachweise werden in Ausschreibungen, Audits und Kundengesprächen eingesetzt. | Bessere Nachvollziehbarkeit der Sicherheits- und Compliance-Fähigkeit |
Der entscheidende Punkt ist dabei die Verbindung von Compliance und Marktzugang. Sicherheitsprozesse, Zertifizierungen und technische Nachweise sind nicht nur für regulatorische Zwecke relevant. Sie können gleichzeitig dabei helfen, Vertrauen bei europäischen Geschäftskunden aufzubauen und Anforderungen aus Ausschreibungen schneller zu erfüllen.
„Wer den EU-Markt bedienen möchte, sollte Compliance nicht erst als Reaktion auf eine konkrete Ausschreibung verstehen. Je früher Sicherheitsprozesse, Dokumentation und Verantwortlichkeiten aufgebaut werden, desto leichter lassen sich spätere Kundenanforderungen erfüllen.“
Zum Abschluss lässt sich die eigene Ausgangssituation mit wenigen Fragen einschätzen. Ein „Ja“ bedeutet dabei nicht automatisch, dass sämtliche genannten Regelwerke unmittelbar gelten. Es zeigt vielmehr, welche Themen genauer geprüft werden sollten.
| Frage | Wenn „Ja“ → | Besonders prüfen |
|---|---|---|
| Verkaufen oder stellen Sie Software in der EU bereit? | Produktregulatorik kann relevant werden. | CRA, DSGVO und gegebenenfalls weitere Produktvorgaben |
| Verarbeiten Sie personenbezogene Daten im Anwendungsbereich der DSGVO? | Datenschutz wird zu einem zentralen Compliance-Thema. | DSGVO und Drittlandübermittlungen |
| Beliefern Sie Banken, FinTechs oder andere Finanzunternehmen? | Besondere Anforderungen an IKT-Drittdienstleister können entstehen. | DORA, ISO 27001 und gegebenenfalls SOC 2 |
| Beliefern Sie NIS2-pflichtige Unternehmen? | Lieferkettensicherheit kann zu einem wichtigen Kundenthema werden. | NIS2 und ISO 27001 |
| Enthält Ihr Produkt KI-Funktionen? | KI-spezifische Anforderungen können greifen. | EU AI Act und gegebenenfalls CRA |
| Ist Ihr Produkt Teil einer Maschine oder industriellen Steuerung? | Industrie- und OT-Anforderungen können relevant werden. | Maschinenverordnung, CRA und IEC 62443 |
| Beliefern Sie Automotive-Kunden? | Branchenspezifische Sicherheitsnachweise können erforderlich sein. | TISAX und ISO 27001 |
| Betreiben Sie Cloud- oder Managed Services? | Cloud-, Datenschutz- und Cybersecurity-Nachweise werden wichtiger. | NIS2, DSGVO, ISO 27001 sowie je nach Markt BSI C5 oder SOC 2 |
Für internationale IT-Anbieter ist der Weg in den EU-Markt vor allem eine Frage der richtigen Priorisierung. Nicht jedes Unternehmen benötigt dieselben Zertifizierungen oder muss jedes EU-Regelwerk unmittelbar umsetzen. Entscheidend ist, die eigene Rolle, das Geschäftsmodell und die Zielbranche frühzeitig zu analysieren und daraus eine realistische Compliance-Roadmap abzuleiten.
Die Links führen überwiegend zu offiziellen Rechtsquellen und Institutionen. Prüfe vor der Veröffentlichung insbesondere die aktuellen Anwendungsfristen des EU AI Act, die CRA-Meldepflichten sowie die konkreten deutschen Umsetzungsregelungen zu NIS2 und KRITIS. Die verlinkten Rechtsakte sind Primärquellen; eine Verlinkung allein ersetzt keine Prüfung des jeweils geltenden Rechtsstands.
