Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Die DORA Verordnung (Digital Operational Resilience Act) soll die digitale operationale Resilienz im europäischen Finanzsektor stärken. Sie legt Anforderungen an den Umgang mit Informations- und Kommunikationstechnologie (IKT), die Behandlung digitaler Risiken, die Meldung von Sicherheitsvorfällen und die Prüfung der Widerstandsfähigkeit von IT-Systemen fest.
Die rechtliche Grundlage bildet die DORA-Verordnung (EU) 2022/2554 im offiziellen EU-Rechtsportal EUR-Lex. Sie soll dazu beitragen, dass Finanzunternehmen digitale Störungen und Cyberangriffe besser bewältigen und wichtige Dienstleistungen auch bei technischen Problemen möglichst zuverlässig aufrechterhalten können.
Doch welche Unternehmen müssen DORA beachten? Welche Anforderungen ergeben sich daraus für die Praxis, und worin unterscheidet sich DORA von NIS2?
Die DORA-Verordnung richtet sich an zahlreiche Unternehmen und Einrichtungen des europäischen Finanzsektors. Dazu gehören unter anderem:
Welche konkreten Anforderungen gelten, hängt von der jeweiligen Unternehmensart und den einschlägigen gesetzlichen Bestimmungen ab. Für bestimmte Unternehmen können zudem Ausnahmen oder vereinfachte Anforderungen vorgesehen sein.
Im Mittelpunkt steht die Frage, wie digitale Risiken systematisch erkannt, gesteuert und begrenzt werden können. Dabei geht es nicht nur um den Schutz vor Cyberangriffen, sondern auch um die Fähigkeit, nach einem IT-Ausfall oder einem Sicherheitsvorfall den Geschäftsbetrieb wiederherzustellen.
Wichtig: Auch externe IT-Dienstleister können von DORA betroffen sein. Sie unterliegen jedoch nicht automatisch sämtlichen Pflichten, die für regulierte Finanzunternehmen gelten. Welche Anforderungen für sie relevant sind, hängt unter anderem von ihrer Rolle, den vertraglichen Vereinbarungen und gegebenenfalls einer besonderen regulatorischen Einstufung ab.
DORA umfasst mehrere zentrale Handlungsfelder, die gemeinsam zur digitalen operationalen Resilienz beitragen.
Die DORA-Verordnung umfasst fünf zentrale Handlungsfelder, die gemeinsam dazu beitragen, digitale Risiken zu reduzieren und die Widerstandsfähigkeit von Finanzunternehmen zu stärken.
Unternehmen müssen digitale Risiken systematisch identifizieren, bewerten und behandeln. Dafür braucht es klare Verantwortlichkeiten, dokumentierte Prozesse und geeignete technische sowie organisatorische Schutzmaßnahmen.
Unternehmen müssen IKT-bezogene Vorfälle erkennen, bewerten und angemessen bearbeiten. Zudem sind Prozesse erforderlich, um meldepflichtige Vorfälle gemäß den geltenden Anforderungen fristgerecht an die zuständigen Stellen zu melden.
Regelmäßige Tests helfen, Schwachstellen aufzudecken und die Wirksamkeit von Sicherheitsmaßnahmen zu überprüfen. Dazu gehören beispielsweise Tests von IT-Systemen, Notfallkonzepten und Wiederherstellungsprozessen. Umfang und Art der Tests richten sich nach den jeweils geltenden Anforderungen.
Unternehmen müssen Risiken aus der Zusammenarbeit mit externen IT-Dienstleistern angemessen steuern. Dazu zählen die Bewertung von Anbietern, geeignete vertragliche Sicherheitsanforderungen sowie die laufende Überwachung relevanter Risiken und Abhängigkeiten.
Digitale Resilienz ist nicht allein Aufgabe der IT-Abteilung. Die Unternehmensleitung trägt Verantwortung für das IKT-Risikomanagement und muss sicherstellen, dass angemessene Strukturen, Zuständigkeiten und Ressourcen vorhanden sind.
Finanzunternehmen nutzen häufig externe Anbieter, um geschäftskritische IT-Leistungen bereitzustellen. Dazu zählen beispielsweise Cloud-Plattformen, Rechenzentren, ausgelagerte IT-Systeme und spezialisierte Softwarelösungen.
Diese Zusammenarbeit kann Prozesse effizienter machen. Gleichzeitig entstehen Abhängigkeiten: Fällt ein wichtiger Dienstleister aus oder wird dessen Infrastruktur kompromittiert, können auch die Geschäftsprozesse des beauftragenden Unternehmens beeinträchtigt werden.
DORA verlangt deshalb, IKT-Drittparteienrisiken als Bestandteil des gesamten IKT-Risikomanagements zu behandeln. Die Risiken sollten nicht nur vor Vertragsabschluss bewertet, sondern während der gesamten Vertragsbeziehung überwacht werden.
Zu den wichtigen Maßnahmen gehören:
Besonders bei Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, ist eine strukturierte Bewertung entscheidend. Unternehmen sollten nachvollziehen können, welche externen Leistungen für ihren Geschäftsbetrieb unverzichtbar sind und wie sie auf Störungen reagieren können.
Die BaFin erläutert das Management von IKT-Drittparteienrisiken unter DORA und bietet damit eine offizielle Orientierung zu diesem wichtigen Themenbereich.
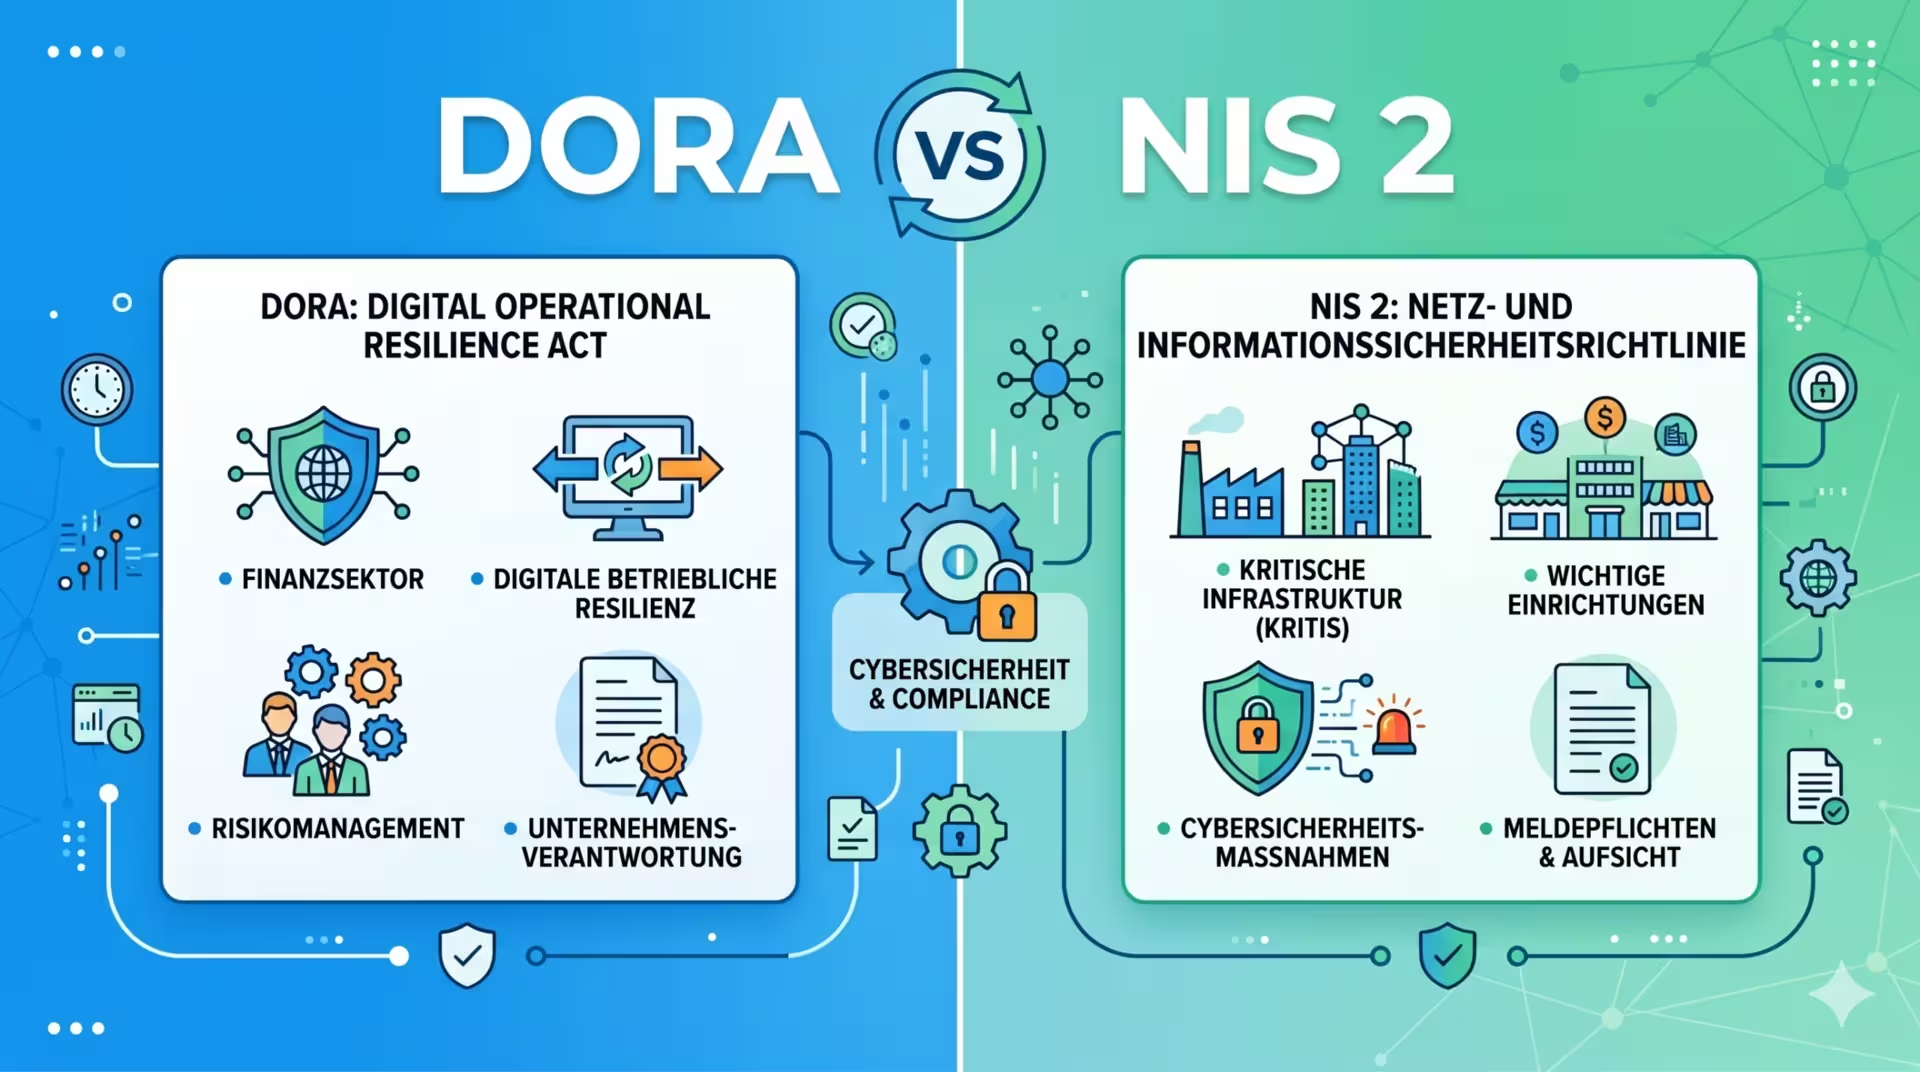
DORA und NIS2 verfolgen das gemeinsame Ziel, die Widerstandsfähigkeit gegenüber digitalen Risiken zu stärken. Sie unterscheiden sich jedoch in ihrem Anwendungsbereich und ihrem regulatorischen Ansatz.
DORA ist eine unmittelbar geltende EU-Verordnung mit spezifischen Anforderungen an die digitale operationale Resilienz im Finanzsektor. NIS2 ist eine EU-Richtlinie, die auf ein hohes Cybersicherheitsniveau in verschiedenen Sektoren abzielt und in nationales Recht umgesetzt werden muss.
Die folgende Übersicht zeigt die wichtigsten Unterschiede:
| DORA | NIS2 |
|---|---|
| Schwerpunkt: Digitale operationale Resilienz im Finanzsektor | Schwerpunkt: Cybersicherheit in zahlreichen wesentlichen und wichtigen Sektoren |
| Rechtsform: Unmittelbar geltende EU-Verordnung | Rechtsform: EU-Richtlinie, die national umgesetzt wird |
| Risikomanagement: Spezifische Anforderungen an das Management von IKT-Risiken | Risikomanagement: Anforderungen an Cybersicherheitsmaßnahmen und den Umgang mit Sicherheitsrisiken |
| Dienstleister: Ausführliche Vorgaben zum Management von IKT-Drittparteienrisiken im Finanzsektor | Dienstleister: Berücksichtigung von Lieferketten- und Dienstleisterrisiken im Rahmen der Cybersicherheit |
| Vorfälle: Vorgaben zum Umgang mit und zur Meldung relevanter IKT-bezogener Vorfälle | Vorfälle: Meldepflichten für erhebliche Sicherheitsvorfälle nach den einschlägigen Vorgaben |
| Umsetzung: Finanzsektorspezifischer Rahmen für digitale Resilienz | Umsetzung: Sektorenübergreifender Rahmen für Cybersicherheit |
Die Tabelle verdeutlicht: DORA konzentriert sich auf die digitale Resilienz von Finanzunternehmen und die damit verbundenen IKT-Risiken. NIS2 verfolgt einen breiteren Ansatz, der verschiedene Branchen und deren Cybersicherheit umfasst.
Müssen Unternehmen beide Regelwerke beachten?
Das lässt sich nicht pauschal beantworten. DORA enthält für bestimmte Finanzunternehmen sektorspezifische Vorgaben im Verhältnis zu NIS2. Ob und in welchem Umfang weitere Anforderungen gelten, muss anhand des konkreten Anwendungsbereichs und der einschlägigen gesetzlichen Regelungen geprüft werden.
Auch Unternehmen außerhalb des Finanzsektors können mit DORA-Anforderungen in Berührung kommen, wenn sie IKT-Dienstleistungen für betroffene Finanzunternehmen erbringen. Vertragliche Sicherheitsanforderungen können dadurch auch für externe Anbieter relevant werden. Eine direkte regulatorische Verpflichtung nach DORA entsteht für einen Dienstleister allerdings nicht allein dadurch, dass er einen Finanzkunden hat.
Eine strukturierte Bestandsaufnahme hilft dabei, bestehende Prozesse einzuordnen und mögliche Handlungsbedarfe zu erkennen. Unternehmen sollten zunächst klären, welche Anforderungen für sie gelten und welche Maßnahmen bereits umgesetzt wurden.
Folgende Schritte bieten einen praktischen Einstieg:
Die Umsetzung sollte nicht als einmaliges Projekt verstanden werden. Dienstleister, Technologien und Bedrohungslagen verändern sich kontinuierlich. Deshalb müssen relevante Risiken regelmäßig überprüft und Prozesse bei Bedarf angepasst werden.
Die DORA-Verordnung stärkt die Anforderungen an den Umgang mit digitalen Risiken im Finanzsektor. Besonders das Management externer IT-Dienstleister zeigt, dass Informationssicherheit über die Grenzen des eigenen Unternehmens hinaus gedacht werden muss.
Für betroffene Unternehmen kommt es darauf an, regulatorische Anforderungen in praktikable Prozesse zu übersetzen, Abhängigkeiten transparent zu machen und Verantwortlichkeiten eindeutig festzulegen. Eine strukturierte Vorgehensweise hilft dabei, Risiken frühzeitig zu erkennen und die digitale Widerstandsfähigkeit langfristig zu stärken.
Wer DORA und NIS2 miteinander vergleicht, sollte deshalb nicht nur die Unterschiede der Regelwerke betrachten, sondern vor allem prüfen, welche Anforderungen für die eigene Organisation konkret gelten.
