Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr

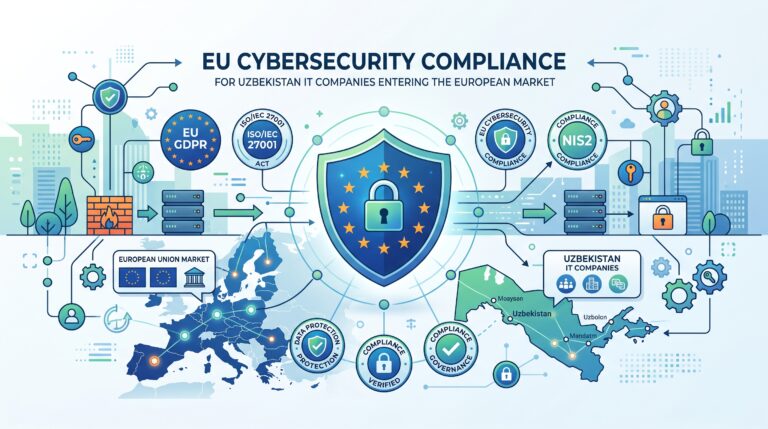
Compliance für internationale IT-Anbieter Internationale IT-Anbieter, die Produkte oder Dienstleistungen in der Europäischen Union anbieten, müssen je nach Geschäftsmodell unterschiedliche regulatorische Anforderungen berücksichtigen. Dazu gehören insbesondere die Datenschutz-Grundverordnung (DSGVO), die NIS2-Richtlinie, die DORA-Verordnung, der Cyber Resilience Act (CRA), der EU…