Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Die Anforderungen der NIS2-Richtlinie sind für viele Unternehmen längst ein konkretes Compliance-Thema. Mit der Umsetzung in deutsches Recht stellt sich jedoch nicht nur die Frage, welche Sicherheitsmaßnahmen umgesetzt werden müssen, sondern ebenso, wie deren Umsetzung systematisch dokumentiert und gegenüber Aufsichts- und Prüfstellen nachgewiesen werden kann.
Gerade an dieser Schnittstelle zwischen regulatorischen Anforderungen, Informationssicherheitsmanagement, technischen Maßnahmen und Nachweisführung bietet der BSI-IT-Grundschutz einen strukturierten Ansatz.
Der deutsche Gesetzgeber berücksichtigt den IT-Grundschutz ausdrücklich als möglichen Referenzrahmen für den Nachweis angemessener Sicherheitsmaßnahmen. Damit steht Unternehmen eine etablierte Methodik zur Verfügung, mit der sich Anforderungen aus dem BSIG in eine systematische Informationssicherheitsarchitektur überführen lassen.
Ein zentraler Anknüpfungspunkt findet sich in § 44 BSIG. Dort wird auf anerkannte Sicherheitsstandards und insbesondere auf den IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI) Bezug genommen.
Damit wird ein wichtiger Aspekt der NIS2-Umsetzung deutlich:
Unternehmen müssen Informationssicherheit nicht isoliert anhand einzelner gesetzlicher Anforderungen organisieren. Sie können auf etablierte Sicherheitsstandards und systematische Methoden zurückgreifen.
Der IT-Grundschutz unterstützt dabei insbesondere die strukturierte Erfassung von Informationsverbünden, Schutzbedarfen, Risiken und Sicherheitsmaßnahmen.
Welche konkreten Sicherheitsanforderungen NIS2 für Unternehmen in Deutschland vorsieht, ist insbesondere in § 30 BSIG geregelt. Einen Überblick über die wesentlichen Anforderungen haben wir hier zusammengestellt: NIS2-Anforderungen nach § 30 BSIG.
Für die praktische Umsetzung ergeben sich daraus mehrere Vorteile:
Der entscheidende Vorteil liegt damit weniger in einem einzelnen „NIS2-Zertifikat“ als in einer strukturierten und nachvollziehbaren Vorgehensweise zur Umsetzung und Dokumentation von Informationssicherheit.
Für Unternehmen in Deutschland ist insbesondere die Verbindung zwischen regulatorischen Anforderungen und der etablierten BSI-Systematik relevant.
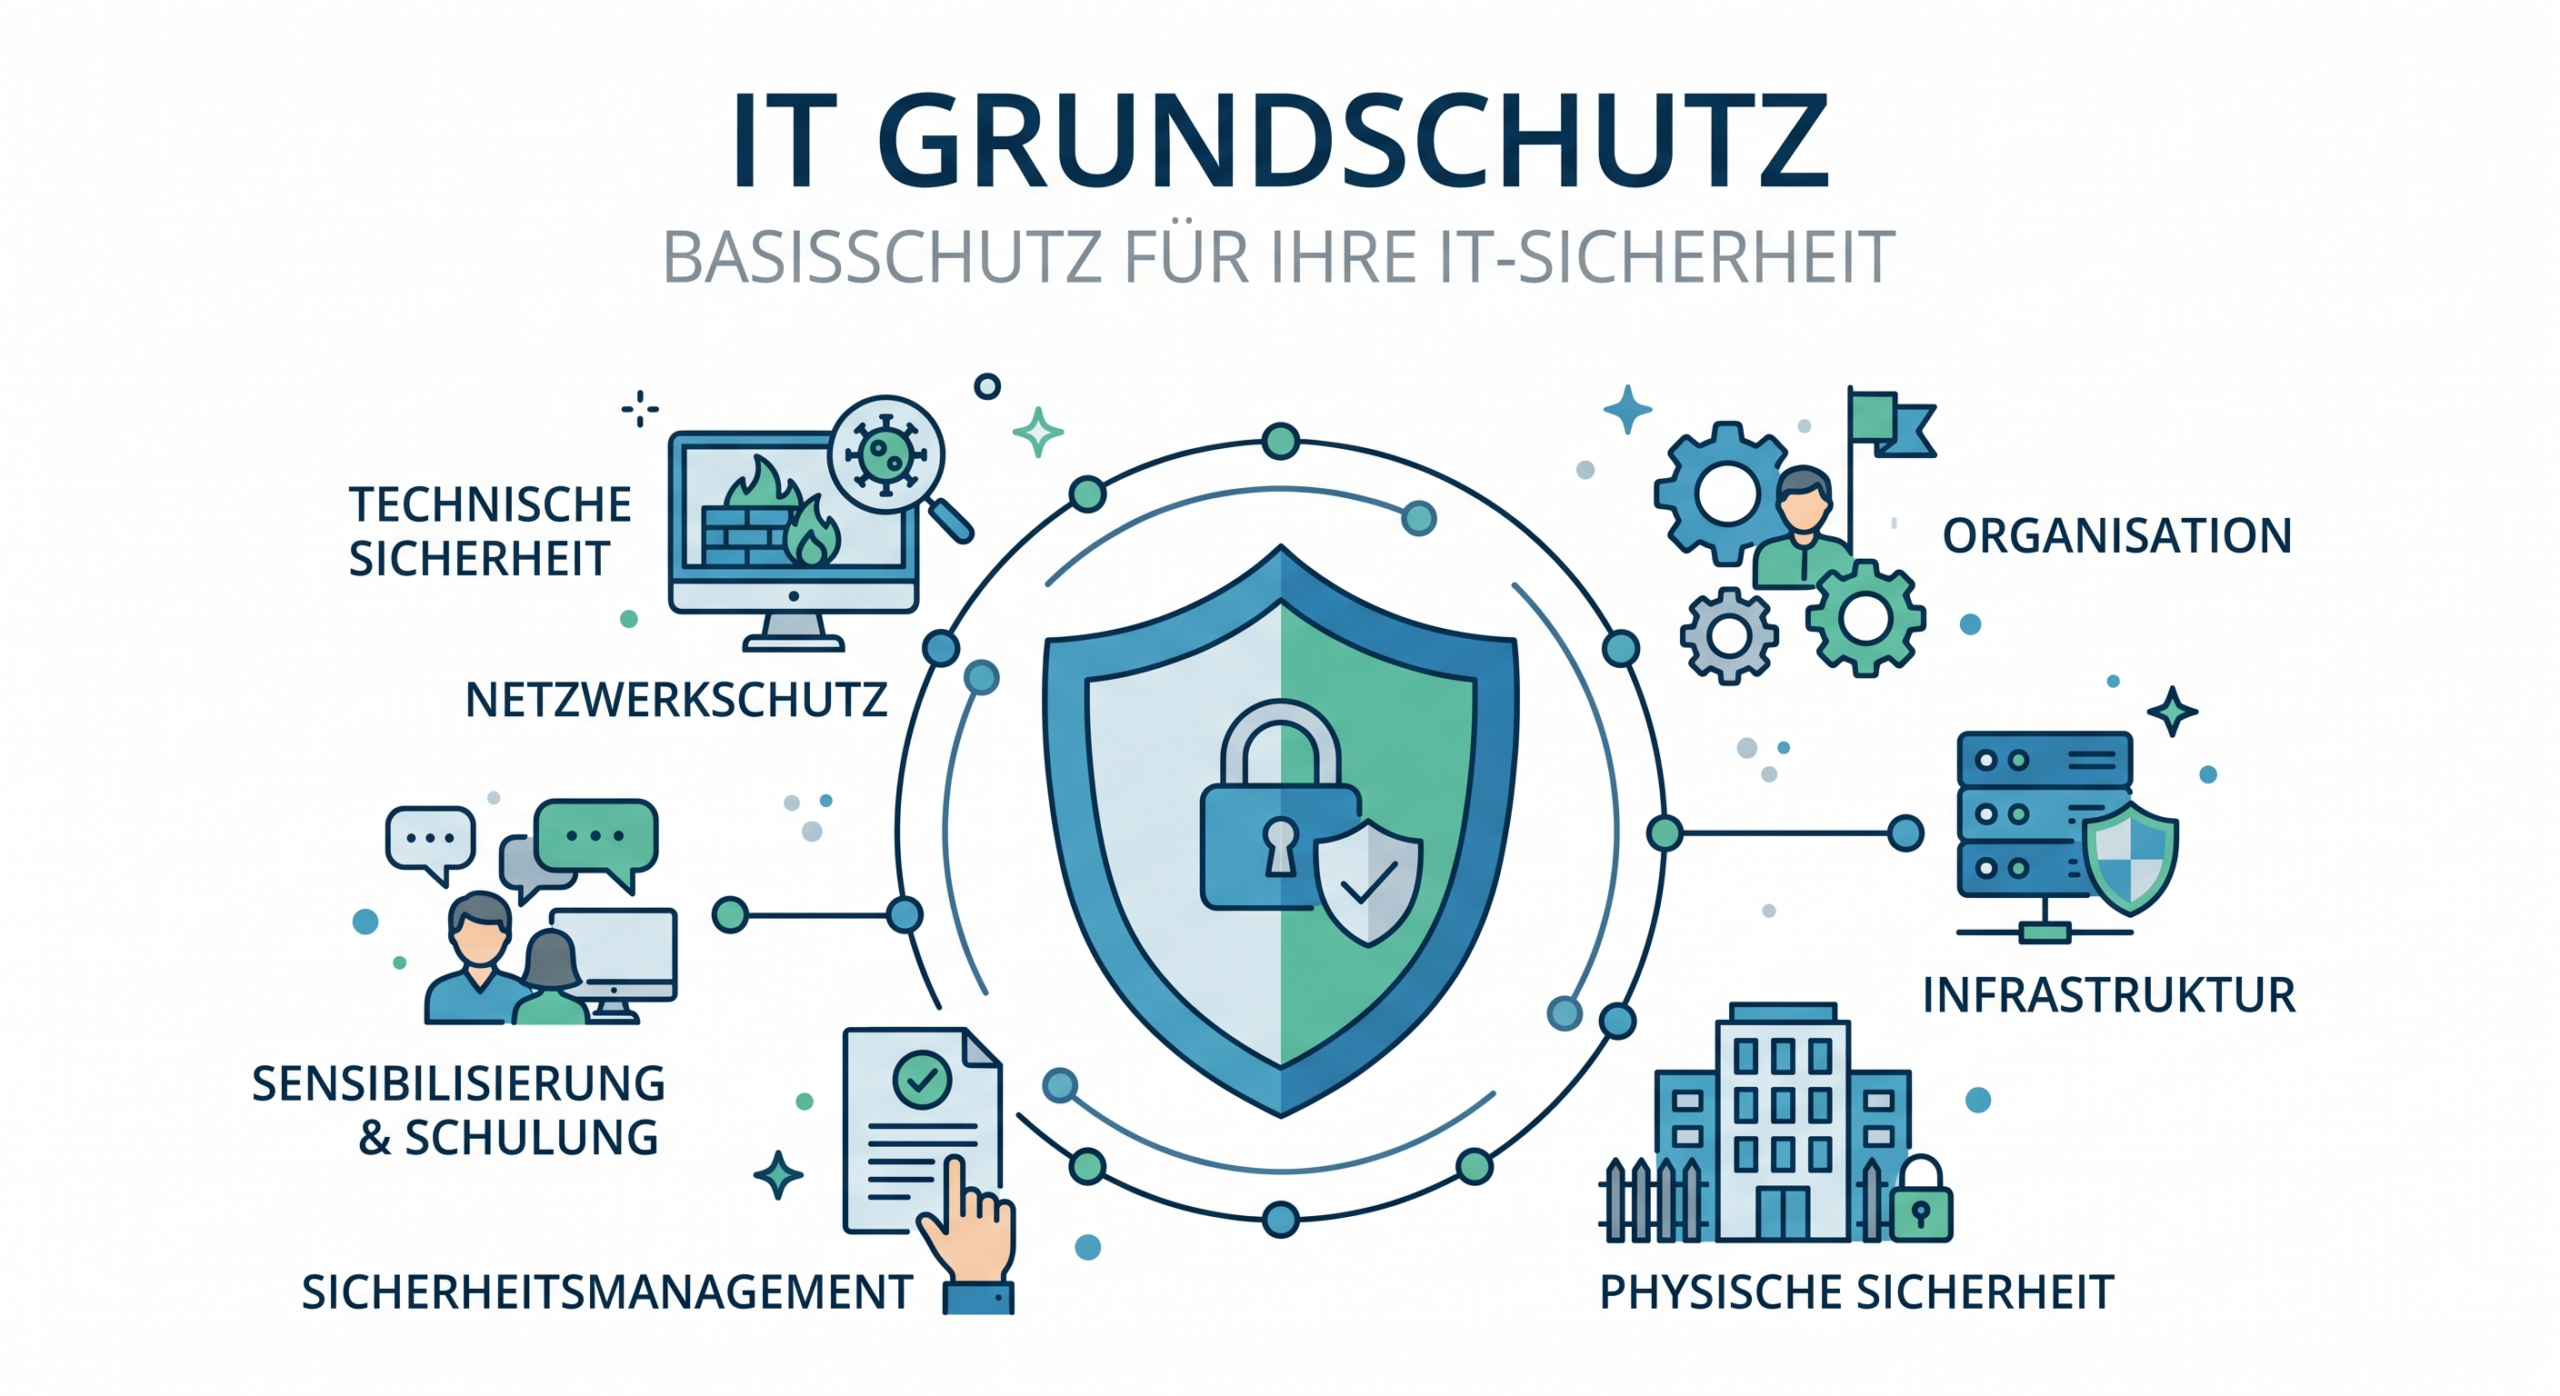
Der IT-Grundschutz stellt eine standardisierte Methodik zur Verfügung, die Informationssicherheit nicht ausschließlich aus einzelnen technischen Maßnahmen betrachtet. Stattdessen werden organisatorische, personelle, infrastrukturelle und technische Aspekte in einem gemeinsamen Sicherheitskonzept zusammengeführt.
| Aspekt | IT-Grundschutz | Andere nationale Ansätze |
|---|---|---|
| Methodik | BSI-definierte Systematik | je nach Land und Standard unterschiedlich |
| Terminologie | definierte Begriffe und Strukturen | abhängig vom jeweiligen Regelwerk |
| Maßnahmen | strukturierte Bausteine und Anforderungen | unterschiedliche Detaillierung |
| Nachweisführung | systematisch über Sicherheitskonzept und Dokumentation | abhängig vom jeweiligen Compliance-Ansatz |
| Prüfungsgrundlage | etablierte BSI-Methodik | abhängig von nationaler Umsetzung |
Für international tätige Unternehmen bedeutet das gleichzeitig, dass der IT-Grundschutz in einen bestehenden internationalen Sicherheitsrahmen eingeordnet werden muss. Insbesondere bei Konzernstrukturen kann daher eine Kombination verschiedener Standards sinnvoll sein.
NIS2 besteht nicht ausschließlich aus nationalen Anforderungen.
Für bestimmte Kategorien von Einrichtungen konkretisiert die EU-Durchführungsverordnung 2024/2690 die technischen und methodischen Anforderungen an das Risikomanagement im Bereich der Cybersicherheit.
Dazu gehören unter anderem bestimmte:
Damit wird die Betrachtung deutlich technischer.
Es geht nicht mehr ausschließlich um die Frage, ob ein Unternehmen über ein Informationssicherheitskonzept verfügt, sondern beispielsweise auch darum, wie Risiken bewertet, Zugriffe kontrolliert, Sicherheitsvorfälle behandelt, Schwachstellen verwaltet, Systeme überwacht und die Resilienz der IT-Infrastruktur gewährleistet werden.
Hier bietet der IT-Grundschutz einen strukturierten Ansatz: Regulatorische Anforderungen können in konkrete Sicherheitsprozesse und technische sowie organisatorische Maßnahmen überführt werden.
Ein wesentlicher Vorteil standardisierter Methoden liegt in der gemeinsamen Sprache.
Anforderungen, Risiken, Sicherheitsmaßnahmen, Verantwortlichkeiten und Nachweise lassen sich strukturiert miteinander verknüpfen.
Das erleichtert nicht nur die Vorbereitung auf Audits und Prüfungen. Es verbessert auch die interne Steuerung des Informationssicherheitsmanagements.
Eine gesetzliche Anforderung wie „angemessene technische und organisatorische Maßnahmen“ beschreibt zunächst das Was.
Für die praktische Umsetzung muss daraus jedoch ein konkretes Wie werden.
Der IT-Grundschutz unterstützt genau bei dieser Übersetzung.
Sicherheitsanforderungen können in konkrete Handlungsfelder überführt werden – beispielsweise in den Bereichen:
Damit wird aus einer abstrakten Compliance-Anforderung eine steuerbare Menge konkreter Sicherheitsmaßnahmen.
NIS2 verlangt nicht nur die Einführung geeigneter Sicherheitsmaßnahmen. Unternehmen müssen deren Umsetzung und Wirksamkeit auch nachvollziehbar organisieren und dokumentieren.
Genau hier spielt die strukturierte Dokumentation eine wichtige Rolle.
Ein professionell aufgebautes Informationssicherheitsmanagement sollte deshalb unter anderem nachvollziehbar machen:
Der IT-Grundschutz kann hierfür einen strukturierten methodischen Rahmen liefern.
Der IT-Grundschutz ist für Unternehmen in Deutschland insbesondere deshalb interessant, weil er Regulatorik, Informationssicherheitsmanagement und konkrete Sicherheitsmaßnahmen miteinander verbinden kann.
Dabei geht es nicht darum, lediglich ein Zertifikat oder ein formales Compliance-Dokument zu erstellen.
Ziel sollte vielmehr ein nachvollziehbares Informationssicherheitsmanagement sein, in dem gesetzliche Anforderungen, Risiken, technische und organisatorische Maßnahmen sowie deren Nachweise miteinander verknüpft sind.
Gerade bei der Umsetzung von NIS2 kann der IT-Grundschutz deshalb als strukturierter Referenzrahmen dienen.
Für Unternehmen, die bereits ein ISO-27001-ISMS betreiben, muss dabei nicht zwangsläufig ein paralleles System aufgebaut werden. Häufig ist zunächst zu prüfen, welche Anforderungen bereits abgedeckt sind und an welchen Stellen Ergänzungen erforderlich werden.
Der entscheidende Schritt ist daher eine strukturierte Bestandsaufnahme:
Welche NIS2-Anforderungen gelten für das Unternehmen – welche Maßnahmen sind bereits umgesetzt – und welche Nachweise fehlen noch?
Genau diese Fragen bilden die Grundlage für eine belastbare NIS2-Gap-Analyse und eine anschließende, risikoorientierte Umsetzung.
