Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
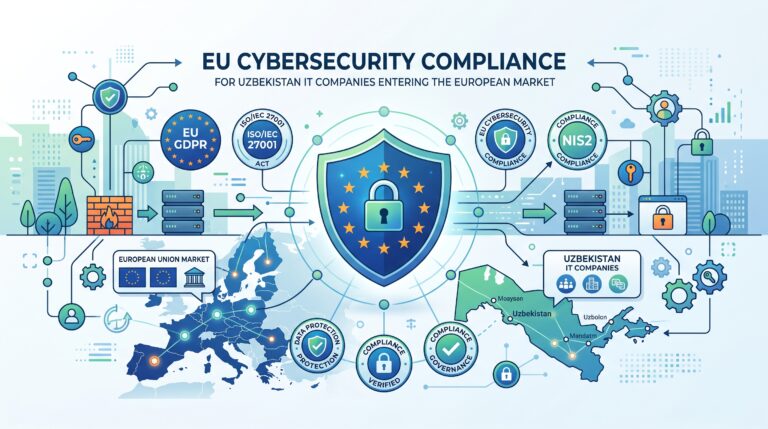
Compliance für internationale IT-Anbieter Internationale IT-Anbieter, die Produkte oder Dienstleistungen in der Europäischen Union anbieten, müssen je nach Geschäftsmodell unterschiedliche regulatorische Anforderungen berücksichtigen. Dazu gehören insbesondere die Datenschutz-Grundverordnung (DSGVO), die NIS2-Richtlinie, die DORA-Verordnung, der Cyber Resilience Act (CRA), der EU…
Cybersicherheit ist längst kein reines IT-Thema mehr. Regulatorische Anforderungen wie NIS2, steigende Kundenanforderungen und zunehmende Cyberbedrohungen führen dazu, dass Unternehmen Informationssicherheit strategisch steuern müssen. Gleichzeitig verfügen viele Organisationen nicht über die Ressourcen, einen eigenen Chief Information Security Officer (CISO) in…
ISO 27001 Beratung für Unternehmen: Wir unterstützen beim ISMS-Aufbau, der Risikoanalyse, Dokumentation und Auditvorbereitung – praxisnah und strukturiert.
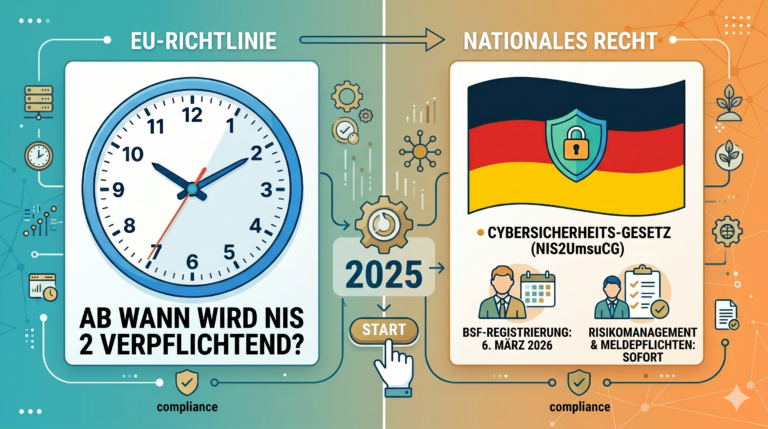
Verbindlichkeit für deutsche Unternehmen – NIS2 In Deutschland wurde die EU-NIS2-Richtlinie durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) in nationales Recht umgesetzt. Im Zuge dessen wurde das BSI-Gesetz (BSIG) grundlegend überarbeitet und inhaltlich deutlich erweitert. Seit dem 6. Dezember 2025 sind…
NIS2 verändert die Spielregeln für Cybersicherheit – und betrifft mehr Unternehmen, als viele denken Die NIS2-Richtlinie ist die neue europäische Gesetzgebung zur Cybersicherheit. Sie wurde von der EU eingeführt, um Unternehmen und kritische Einrichtungen besser gegen Cyberangriffe, Systemausfälle und digitale…