Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 8 - 18 Uhr

Cybersicherheit ist längst kein reines IT-Thema mehr. Regulatorische Anforderungen wie NIS2, steigende Kundenanforderungen und zunehmende Cyberbedrohungen führen dazu, dass Unternehmen Informationssicherheit strategisch steuern müssen. Gleichzeitig verfügen viele Organisationen nicht über die Ressourcen, einen eigenen Chief Information Security Officer (CISO) in…
Informationssicherheit strukturiert und nachhaltig etablieren Ein Informationssicherheits-Managementsystem (ISMS) schafft die Grundlage, um Informationssicherheitsrisiken systematisch zu steuern, regulatorische Anforderungen zu erfüllen und das Vertrauen von Kunden und Partnern zu stärken. Ob als Vorbereitung auf eine ISO 27001-Zertifizierung, zur Umsetzung von NIS2-Anforderungen…
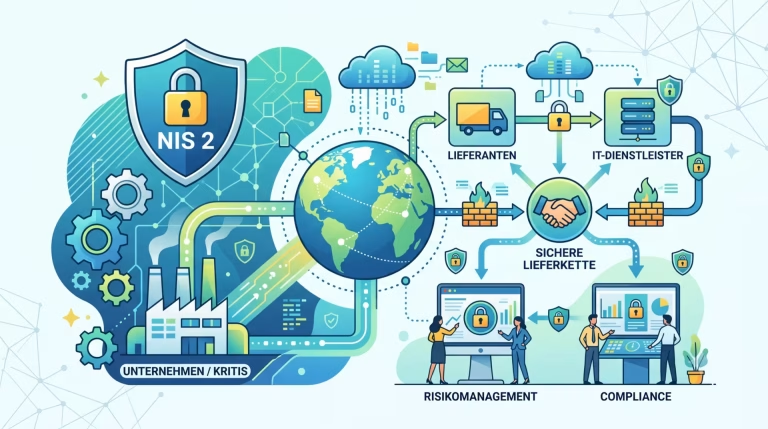
NIS2 und Lieferkettensicherheit: So schützen Unternehmen ihre Dienstleisterbeziehungen Art. 21 Abs. 2 lit. d NIS2 verpflichtet Unternehmen dazu, Risiken im Zusammenhang mit ihren Lieferanten zu berücksichtigen. Doch was bedeutet das in der Praxis? Die Vorgabe klingt zunächst unscheinbar. Tatsächlich verändert…
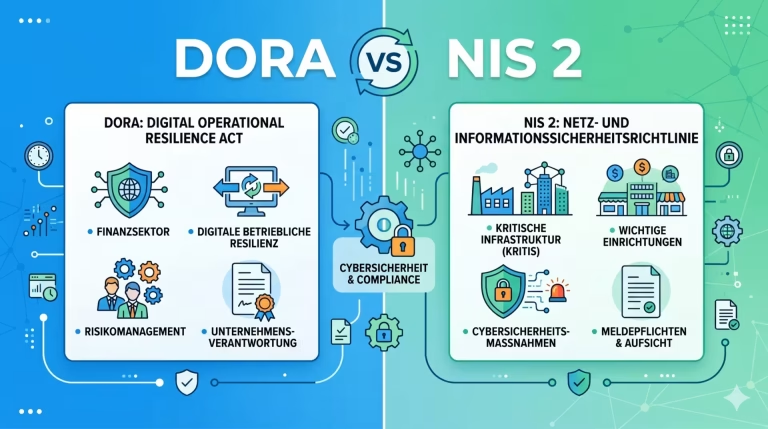
DORA verstehen: Anforderungen, Umsetzung und Vergleich mit NIS2 Die DORA Verordnung (Digital Operational Resilience Act) soll die digitale operationale Resilienz im europäischen Finanzsektor stärken. Sie legt Anforderungen an den Umgang mit Informations- und Kommunikationstechnologie (IKT), die Behandlung digitaler Risiken, die…
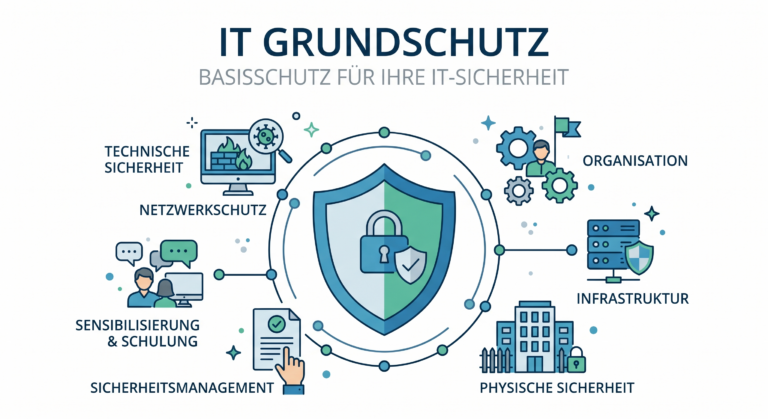
NIS2-Compliance ohne Rätselraten: Warum der IT-Grundschutz in Deutschland einen echten Vorteil bietet Die Anforderungen der NIS2-Richtlinie sind für viele Unternehmen längst ein konkretes Compliance-Thema. Mit der Umsetzung in deutsches Recht stellt sich jedoch nicht nur die Frage, welche Sicherheitsmaßnahmen umgesetzt…
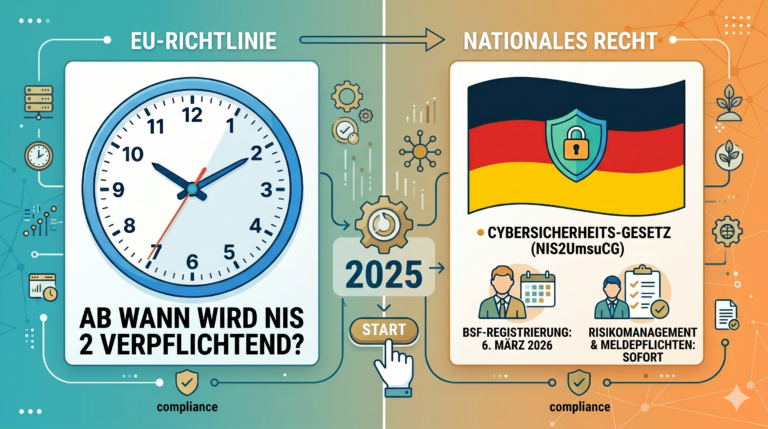
Verbindlichkeit für deutsche Unternehmen – NIS2 In Deutschland wurde die EU-NIS2-Richtlinie durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) in nationales Recht umgesetzt. Im Zuge dessen wurde das BSI-Gesetz (BSIG) grundlegend überarbeitet und inhaltlich deutlich erweitert. Seit dem 6. Dezember 2025 sind…