Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
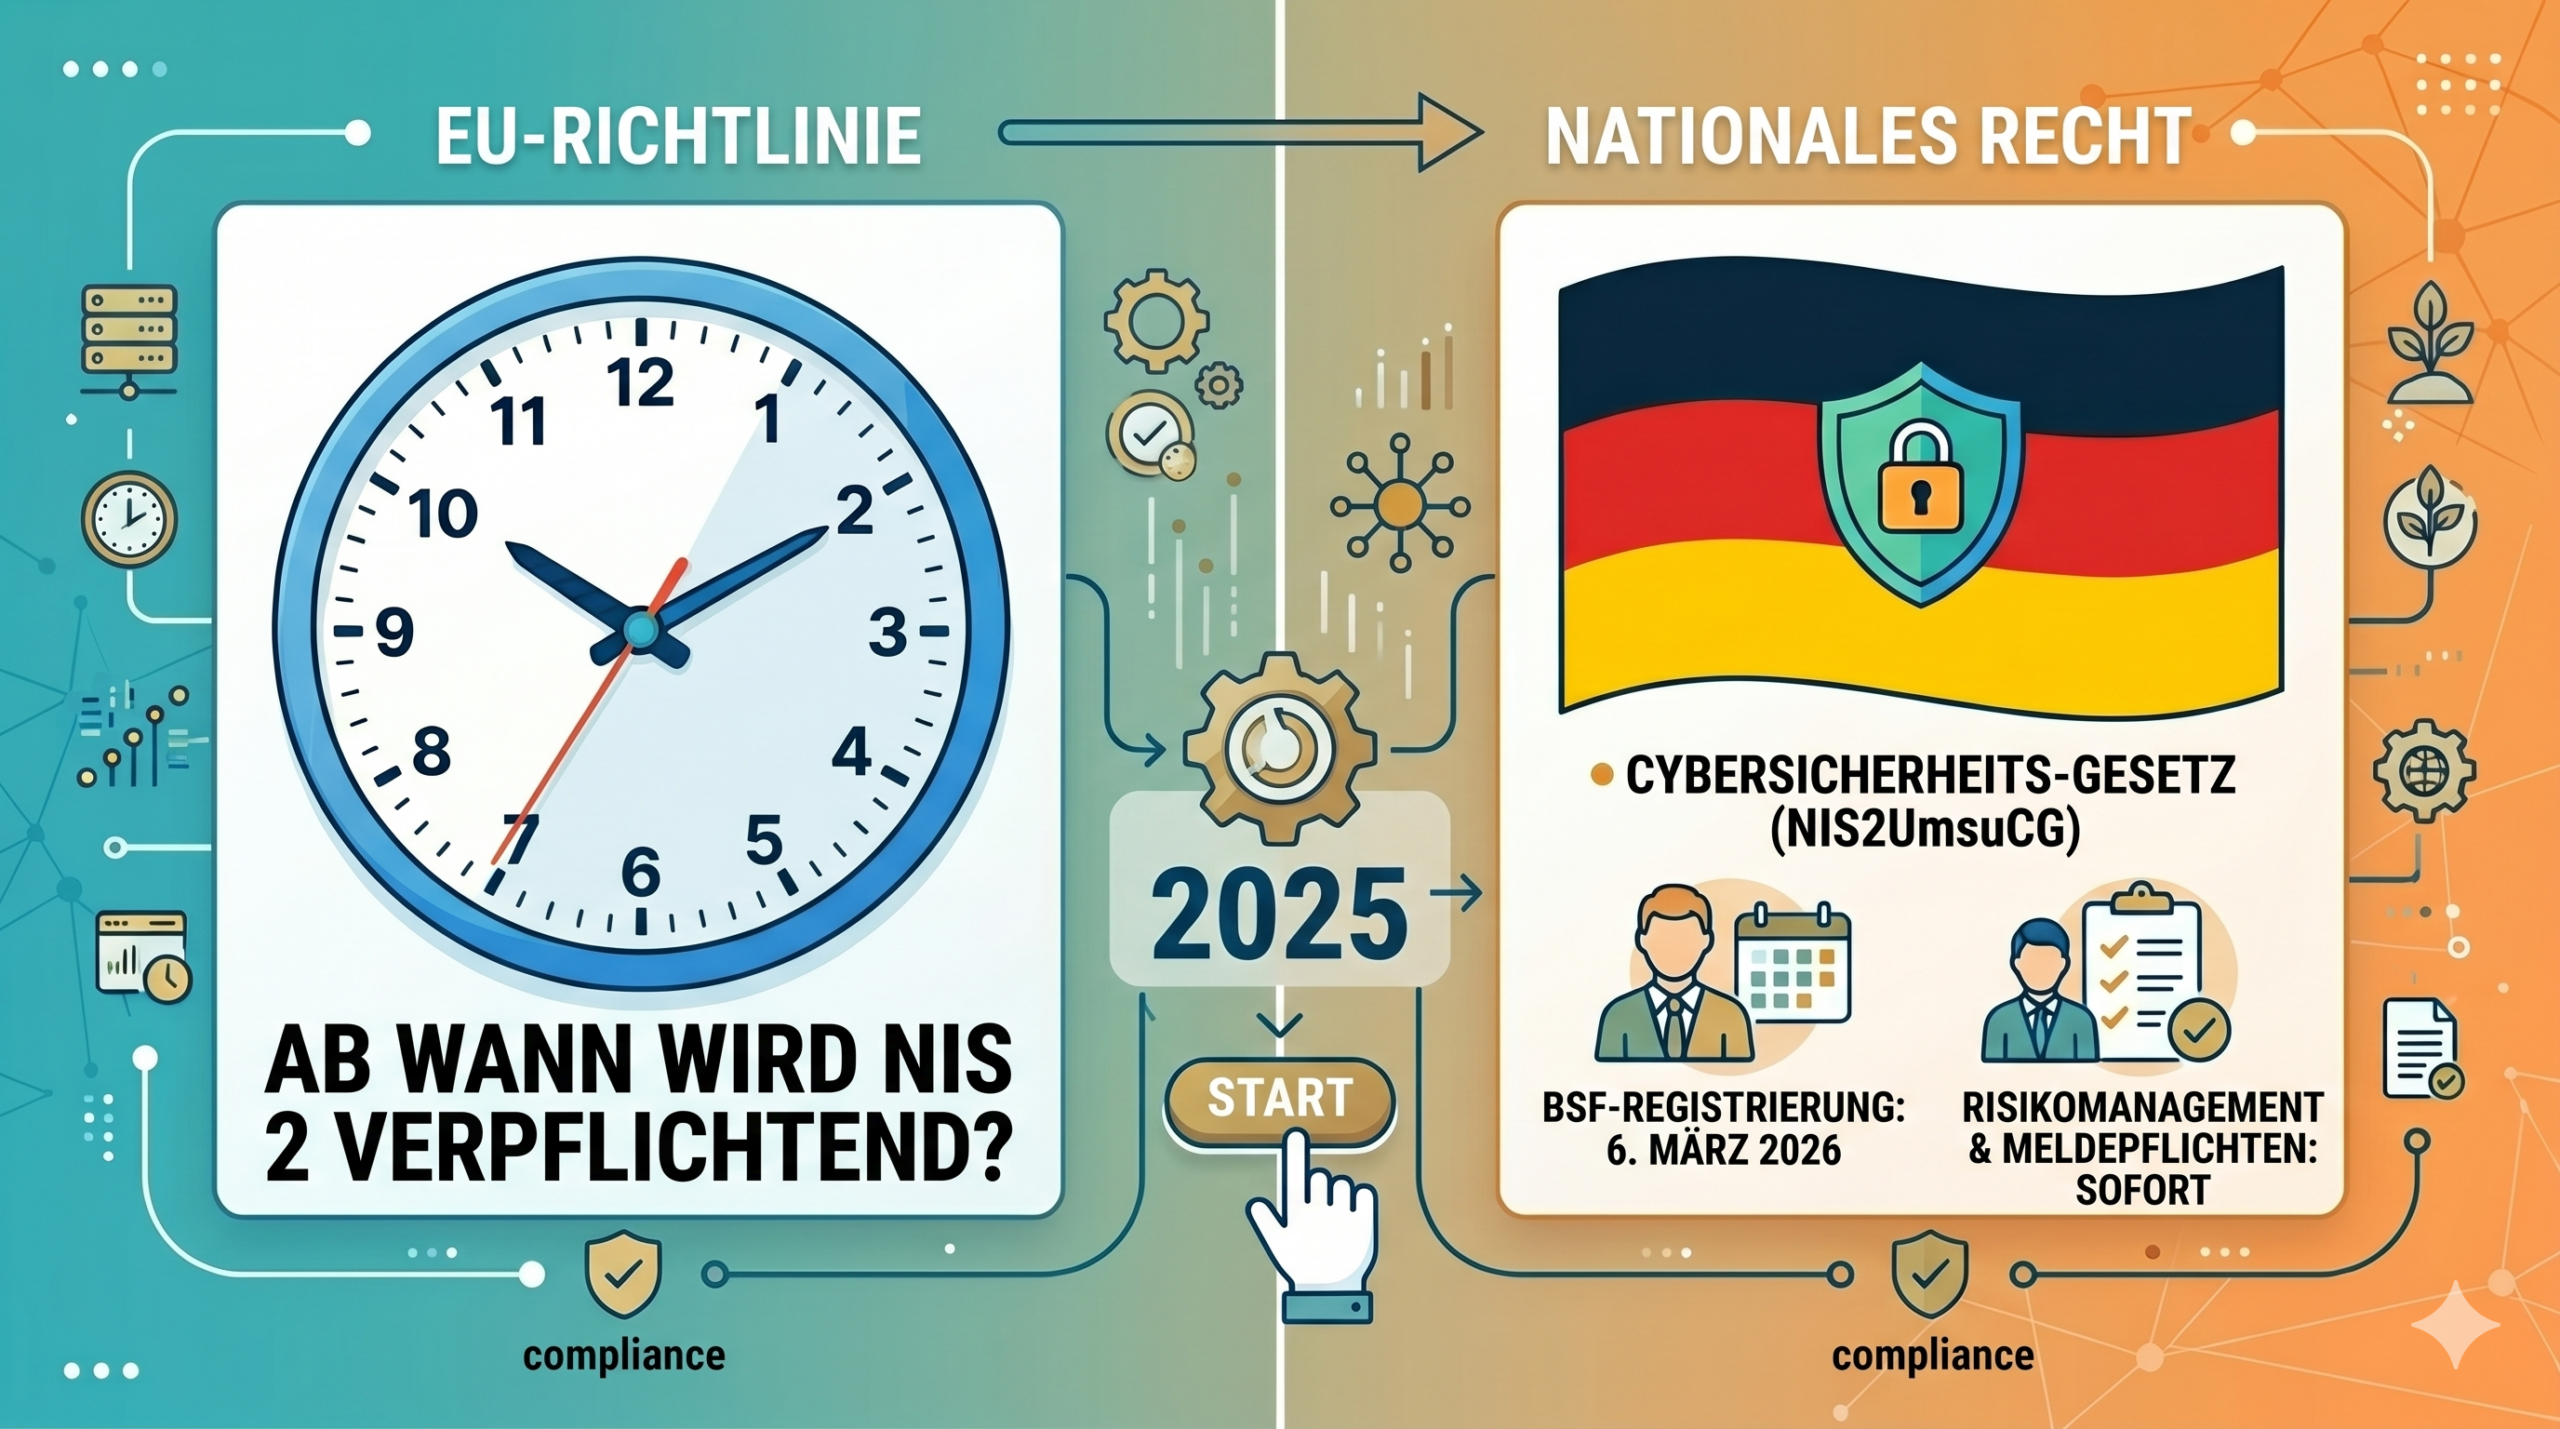
In Deutschland wurde die EU-NIS2-Richtlinie durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) in nationales Recht umgesetzt. Im Zuge dessen wurde das BSI-Gesetz (BSIG) grundlegend überarbeitet und inhaltlich deutlich erweitert.
Seit dem 6. Dezember 2025 sind alle Regelungen verbindlich anzuwenden.
| Datum | Ereignis |
|---|---|
| 14.12.2022 | Erste Veröffentlichung der NIS2-Richtlinie |
| 16.01.2023 | Inkrafttreten auf EU-Ebene |
| 17.10.2024 | verfehlte Frist zur nationalen Umsetzung |
| 13.11.2025 | Verabschiedung des NIS2UmsuCG im Bundestag |
| 21.11.2025 | Zustimmung durch den Bundesrat |
| 05.12.2025 | Veröffentlichung im Bundesgesetzblatt |
| 06.12.2025 | Inkrafttreten des neuen BSIG |
| 06.01.2026 | Start des BSI-Registrierungsportals |
| 06.03.2026 | Ende der Registrierungsfrist |
| ab ca. 2028 | Erste vollständige Prüfungen für KRITIS-Betreiber |
Wichtig: Es gibt keine Übergangsphase – Pflichten wie Risikomanagement, Meldepflichten und Verantwortlichkeiten gelten sofort.
Deutschland verwendet eine nationale Begriffssystematik, die auf der EU-Systematik basiert:
KRITIS-Betreiber werden automatisch als besonders wichtige Einrichtungen eingestuft.
Insgesamt sind in Deutschland rund 29.500 Organisationen betroffen.
Die deutsche Umsetzung sieht ein abgestuftes Sanktionssystem vor.
| Kategorie | Höchststrafe | Umsatzbezogene Grenze |
|---|---|---|
| besonders wichtige Einrichtungen | bis 10 Mio. € | 2 % des weltweiten Umsatzes |
| wichtige Einrichtungen | bis 7 Mio. € | 1,4 % des weltweiten Umsatzes |
Eine zentrale Verschärfung betrifft die persönliche Verantwortung der Unternehmensleitung.
Die Geschäftsführung ist verpflichtet:
Die Risikomanagement-Maßnahmen nach §30 BSIG müssen formell freigegeben werden.
Die Umsetzung muss aktiv kontrolliert werden. Eine reine Kenntnisnahme reicht nicht aus.
Die Teilnahme an Cybersicherheits-Schulungen ist verpflichtend (mindestens alle 3 Jahre) und nicht übertragbar.
Alle betroffenen Organisationen müssen sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren.
Die Registrierung erfolgt eigenverantwortlich durch das Unternehmen. Es erfolgt keine automatische Benachrichtigung durch Behörden. Das BSI kann jedoch eine Registrierung auch aktiv einfordern.
Die behördliche Kontrolle richtet sich nach der Einstufung der Organisation:
| Bereich | besonders wichtige Einrichtungen | wichtige Einrichtungen |
|---|---|---|
| Art der Aufsicht | proaktiv (regelmäßige Prüfungen möglich) | reaktiv (bei Verdachtsfällen) |
| Prüfmechanismus | risikobasiert, stichprobenartig | anlassbezogen |
| Bußgeldniveau | höher | niedriger |
| KRITIS-Prüfungen | alle 3 Jahre verpflichtend | entfällt |
