Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
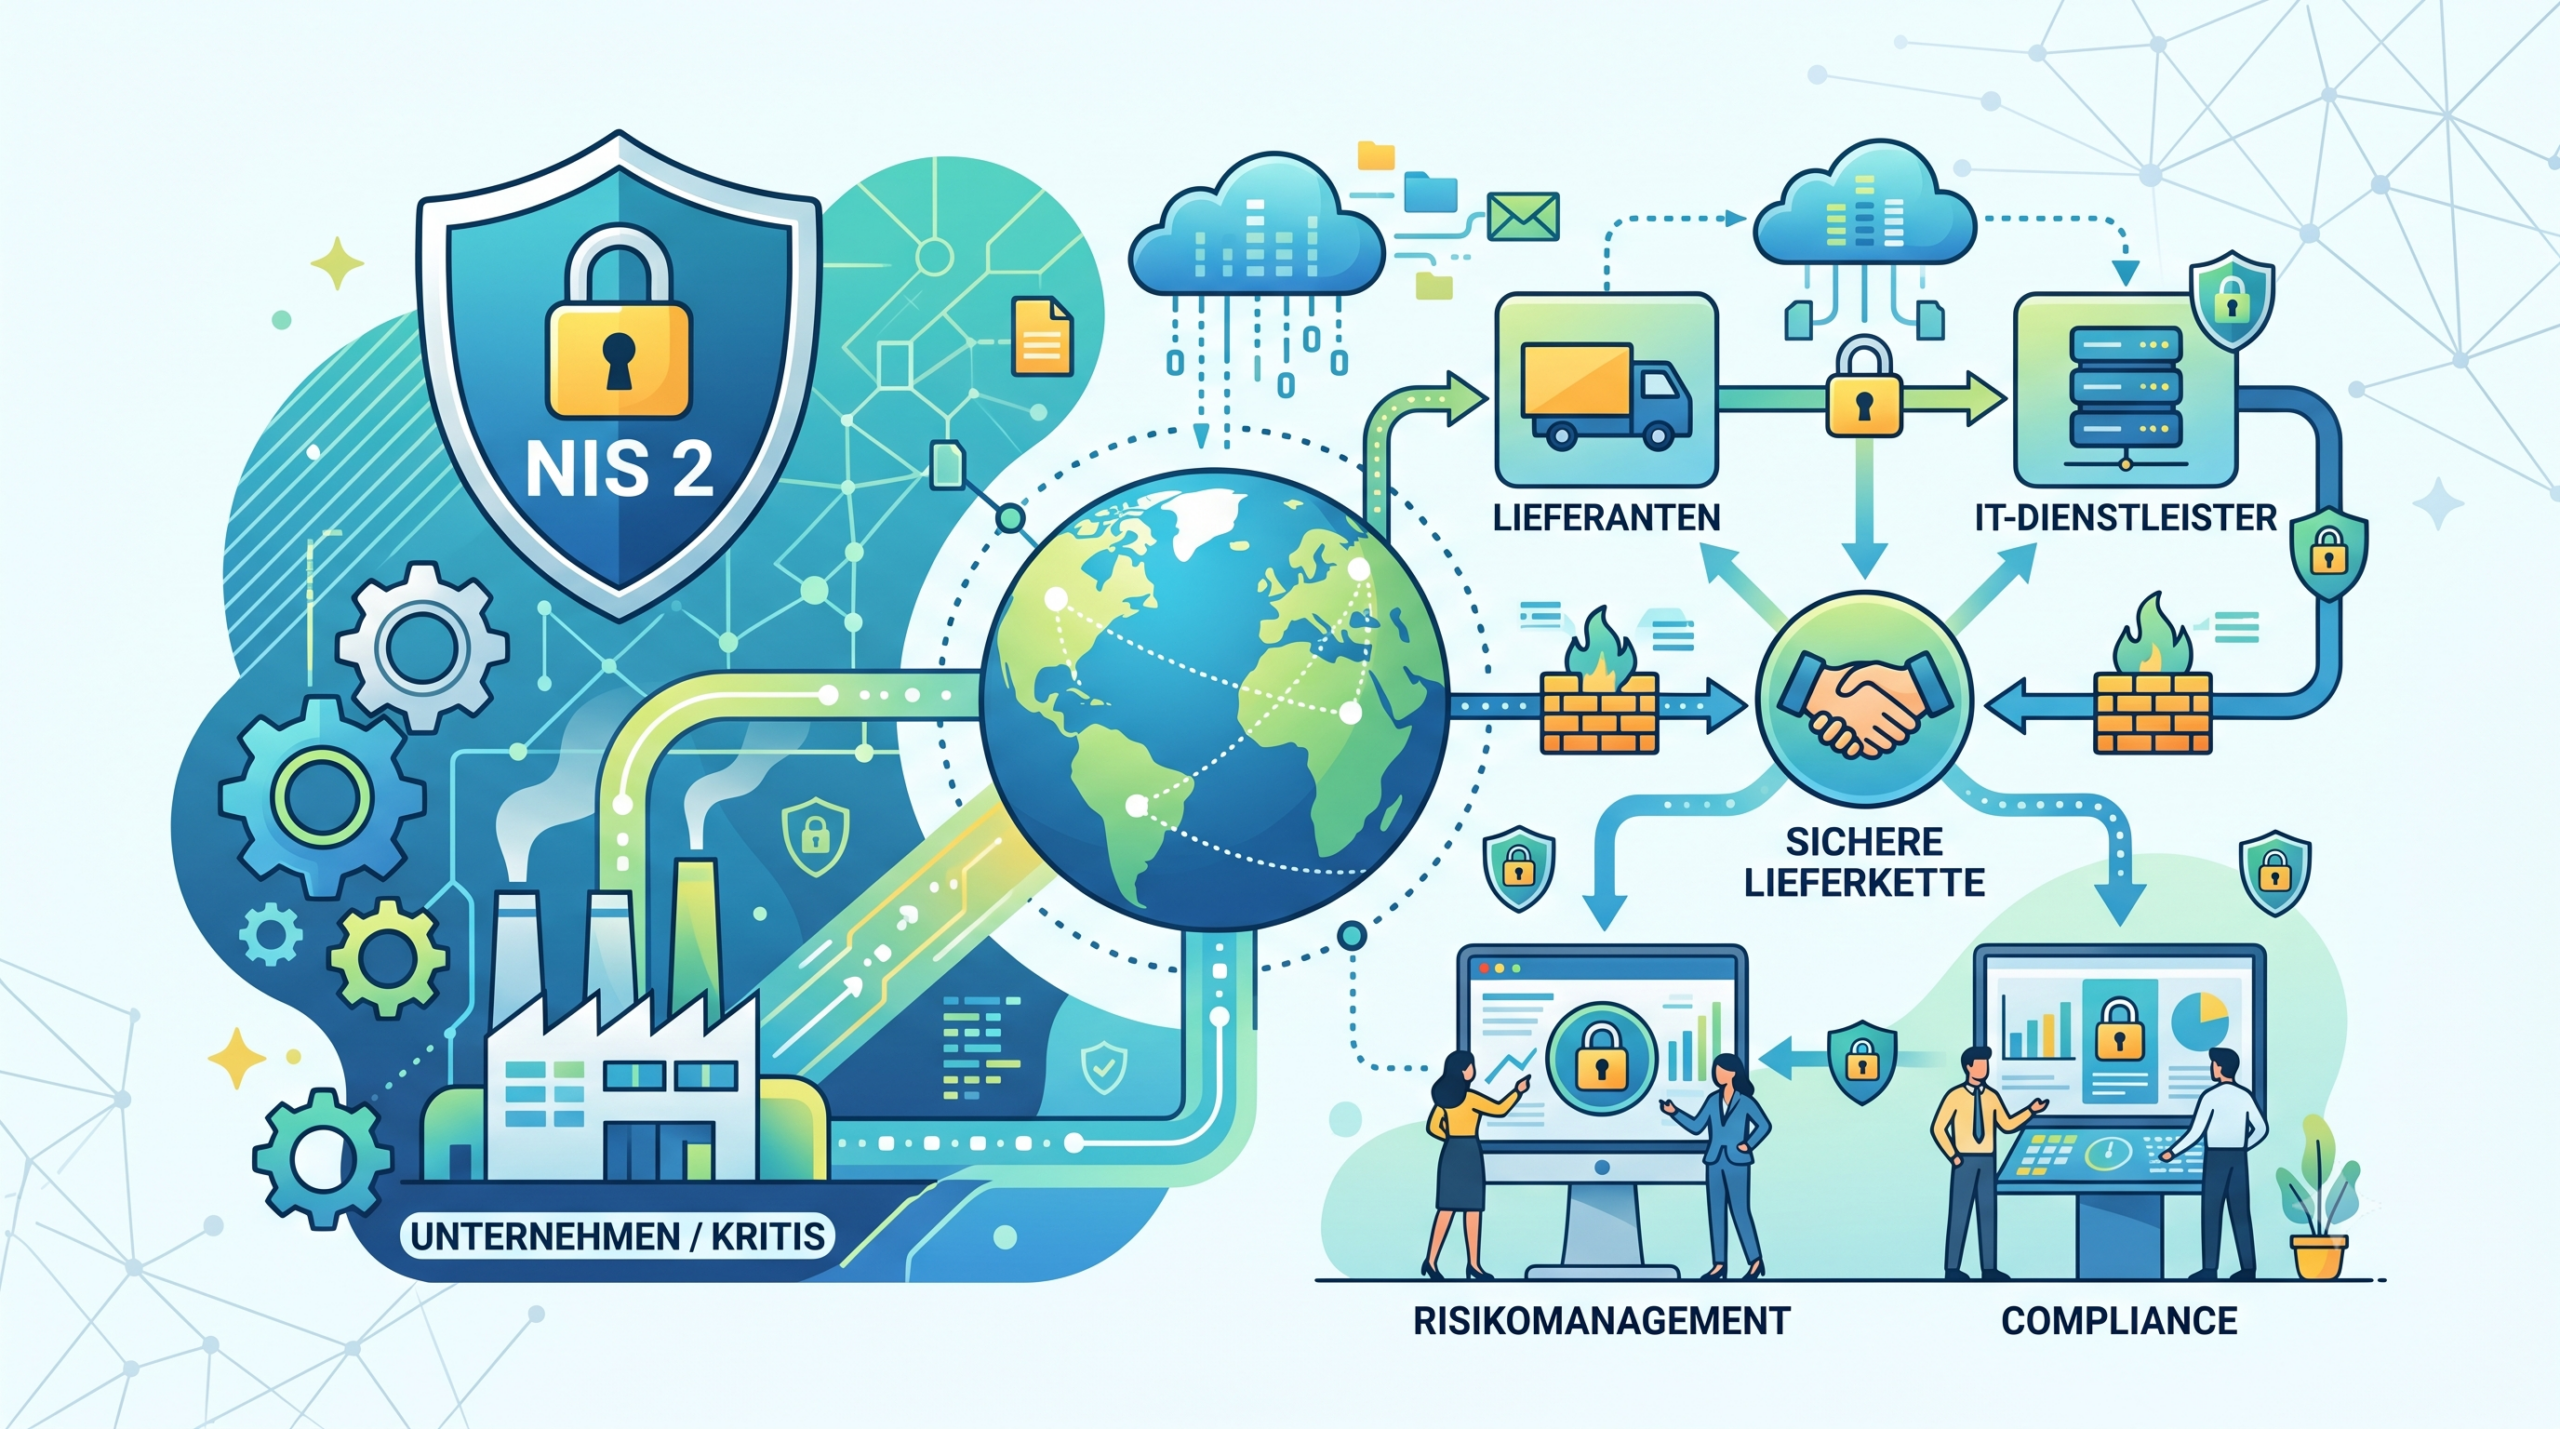
Art. 21 Abs. 2 lit. d NIS2 verpflichtet Unternehmen dazu, Risiken im Zusammenhang mit ihren Lieferanten zu berücksichtigen. Doch was bedeutet das in der Praxis?
Die Vorgabe klingt zunächst unscheinbar. Tatsächlich verändert sie jedoch die Perspektive auf externe Dienstleister grundlegend. Denn Unternehmen sollen nicht nur ihre eigenen Risiken beherrschen, sondern auch nachvollziehbar darlegen können, wie Risiken innerhalb ihrer Lieferkette identifiziert, bewertet und gesteuert werden.
Kurz erklärt: Art. 21 Abs. 2 lit. d NIS2
Der Artikel verpflichtet Unternehmen dazu, Risiken innerhalb ihrer Lieferkette bei der Umsetzung von Cybersicherheitsmaßnahmen zu berücksichtigen.
Die NIS2-Richtlinie verpflichtet betroffene Unternehmen dazu, geeignete technische, operative und organisatorische Maßnahmen zu implementieren. Dazu gehört ausdrücklich auch die Berücksichtigung von Risiken innerhalb der Lieferkette.
| Rechtsgrundlage | Was bedeutet das konkret? | Praktische Konsequenz |
|---|---|---|
| Art. 21 Abs. 2 lit. d NIS2 | Berücksichtigung von Lieferkettenrisiken | Kritische Lieferanten identifizieren und bewerten |
| Art. 21 Abs. 1 NIS2 | Umsetzung angemessener Sicherheitsmaßnahmen | Risikobasierte Prozesse etablieren |
| Art. 23 NIS2 | Meldepflichten bei erheblichen Sicherheitsvorfällen | Informationswege mit Dienstleistern definieren |
| Art. 20 NIS2 | Verantwortung der Leitungsorgane | Management in Entscheidungen einbeziehen |
Die Richtlinie macht dabei bewusst keine detaillierten Vorgaben zur praktischen Umsetzung. Stattdessen wird ein verhältnismäßiger Ansatz verfolgt. Umfang und Tiefe der Maßnahmen sollen sich am jeweiligen Risiko orientieren.
Unternehmen arbeiten heute mit einer Vielzahl externer Dienstleister zusammen – von Cloud-Anbietern über Softwarehersteller bis hin zu Managed Service Providern. Viele dieser Partner erhalten Zugriff auf sensible Informationen oder unterstützen geschäftskritische Prozesse.
Gleichzeitig verändern sich Lieferketten kontinuierlich. Neue Dienstleister kommen hinzu, Leistungen werden ausgelagert und technische Abhängigkeiten nehmen zu. Sicherheitsbewertungen, die ausschließlich im Rahmen eines jährlichen Audits erfolgen, bilden diese Dynamik nur eingeschränkt ab.
Die eigentliche Herausforderung besteht daher darin, Lieferkettenrisiken als Bestandteil des laufenden Risikomanagements zu verstehen und nicht lediglich als Compliance-Anforderung.
Nicht jeder Lieferant ist gleich kritisch. Die Intensität der Prüfungen sollte sich am tatsächlichen Risiko orientieren.
Die NIS2-Richtlinie schreibt keine festen Prüfintervalle oder standardisierten Bewertungsverfahren vor. Stattdessen verfolgt sie einen risikobasierten Ansatz. Entscheidend ist daher nicht, möglichst viele Nachweise zu sammeln, sondern die richtigen Fragen zur richtigen Zeit zu stellen. Es gibt drei zentrale Aspekte, die Unternehmen bei der Bewertung ihrer Lieferanten berücksichtigen sollten.
| Leitfrage | Warum ist sie wichtig? | Praktische Umsetzung |
|---|---|---|
| Welche Lieferanten sind tatsächlich kritisch? | Nicht jeder Dienstleister stellt das gleiche Risiko dar. Entscheidend ist, welche Partner direkten Einfluss auf die Verfügbarkeit, Integrität oder Vertraulichkeit von Informationen und Systemen haben. | Kritische Lieferanten anhand definierter Kriterien identifizieren und nach Risikoklassen bewerten. |
| Sind die Sicherheitsanforderungen vertraglich geregelt? | Ohne vertragliche Regelungen lassen sich Informationspflichten, Sicherheitsanforderungen oder Unterstützungsleistungen im Vorfall nur schwer durchsetzen. | Sicherheitsanforderungen, Meldepflichten und Auditrechte in Verträgen und Leistungsvereinbarungen verankern. |
| Wie werden Veränderungen erkannt? | Lieferketten verändern sich kontinuierlich. Neue Leistungen, Sicherheitsvorfälle oder organisatorische Veränderungen können das Risikoprofil eines Dienstleisters beeinflussen. | Lieferantenbewertungen anlassbezogen aktualisieren und relevante Änderungen systematisch überwachen. |
Nein. Die NIS2-Richtlinie verfolgt einen verhältnismäßigen Ansatz. Kritische Dienstleister sollten umfassender bewertet werden als Lieferanten mit geringem Einfluss auf die Informationssicherheit.
In vielen Fällen nicht. Insbesondere bei kritischen Dienstleistern kann es sinnvoll sein, zusätzliche Nachweise wie Zertifizierungen, Prüfberichte oder weitere Evidenzen einzuholen.
Gemäß Art. 20 NIS2 tragen Leitungsorgane Verantwortung für die Genehmigung und Überwachung von Cybersicherheitsmaßnahmen. Lieferkettenrisiken sind daher nicht ausschließlich ein Thema für die IT-Abteilung.
Die Bedeutung von Lieferkettenrisiken geht inzwischen weit über die NIS2 hinaus.
Auch andere regulatorische Vorgaben greifen das Thema auf. Besonders deutlich wird dies im Finanzsektor durch den Digital Operational Resilience Act (DORA), der deutlich konkretere Anforderungen an das Management von IKT-Dienstleistern formuliert.
