Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
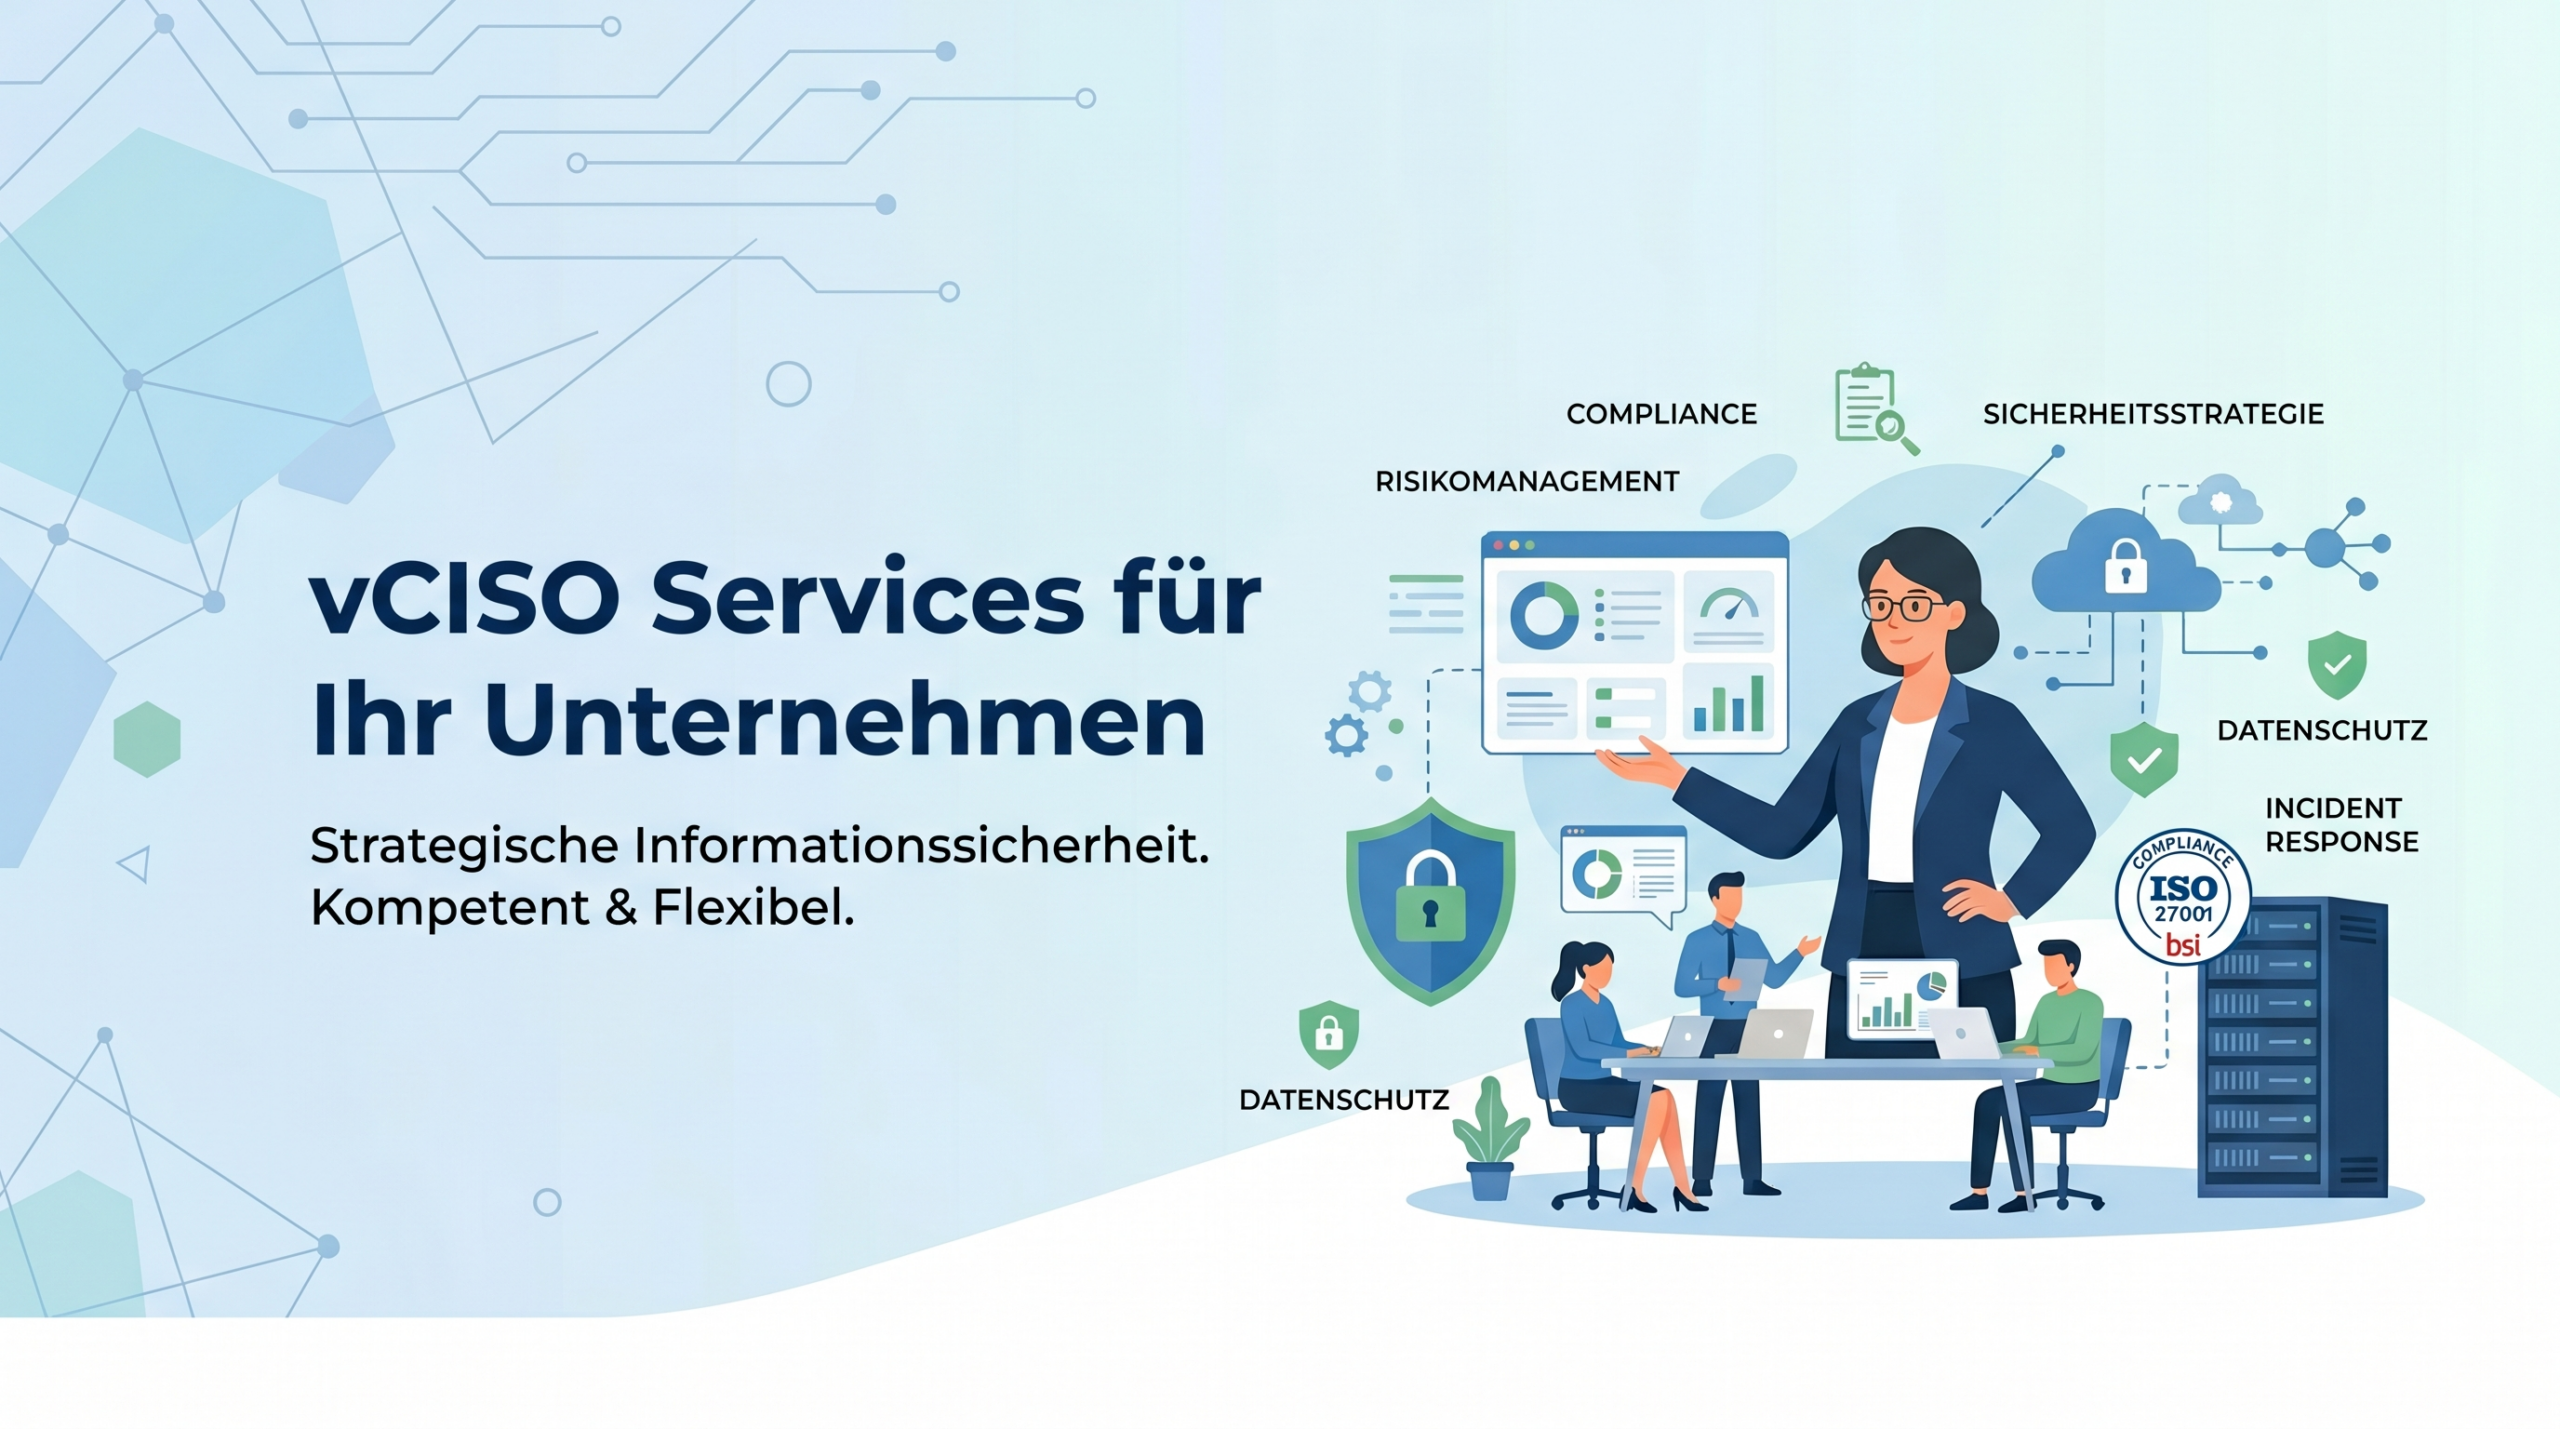
Cybersicherheit ist längst kein reines IT-Thema mehr. Regulatorische Anforderungen wie NIS2, steigende Kundenanforderungen und zunehmende Cyberbedrohungen führen dazu, dass Unternehmen Informationssicherheit strategisch steuern müssen.
Gleichzeitig verfügen viele Organisationen nicht über die Ressourcen, einen eigenen Chief Information Security Officer (CISO) in Vollzeit zu beschäftigen.
Hier setzt das Konzept des vCISO (Virtual Chief Information Security Officer) an.
Ein vCISO ist ein externer Informationssicherheitsverantwortlicher, der Unternehmen bei der Planung, Steuerung und Weiterentwicklung ihrer Sicherheitsstrategie unterstützt.
Anders als klassische IT-Dienstleister betrachtet ein vCISO Informationssicherheit nicht nur aus technischer Sicht, sondern auch aus organisatorischer, regulatorischer und strategischer Perspektive.
CISO (Chief Information Security Officer) bezeichnet die Person, die für die Informationssicherheit eines Unternehmens verantwortlich ist. Zu den Aufgaben gehören unter anderem Risikomanagement, Sicherheitsstrategien, Richtlinien sowie die Kommunikation mit Management und Stakeholdern.
Ein externer CISO kann insbesondere dann sinnvoll sein, wenn:
Gerade kleine und mittelständische Unternehmen profitieren häufig von einem flexiblen Modell, ohne dauerhaft eigene Ressourcen aufbauen zu müssen.
Ein typischer vCISO arbeitet in einem kontinuierlichen Zyklus, der sich am Unternehmen orientiert.
Am Anfang steht meist eine strukturierte Bestandsaufnahme:
Ergebnis ist eine Gap-Analyse und ein erster Maßnahmenplan.
Darauf aufbauend werden die Grundlagen geschaffen:
Wichtig: Nicht alles auf einmal, sondern priorisiert nach Risiko.
Im laufenden Betrieb übernimmt der vCISO eine steuernde Rolle:
Hier wird Informationssicherheit „lebendig“ und nicht nur dokumentiert.
Ein zentraler Bestandteil ist die regelmäßige Überprüfung:
Typischer Ablauf:
So entsteht kein statisches Sicherheitskonzept, sondern ein dynamisches System, das mit dem Unternehmen wächst.
Ein externer Informationssicherheitsverantwortlicher unterstützt Unternehmen dabei,
Besonders bei Themen wie NIS2, ISO 27001 oder dem Aufbau eines ISMS kann ein vCISO als zentrale Koordinations- und Steuerungsfunktion fungieren.
