Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
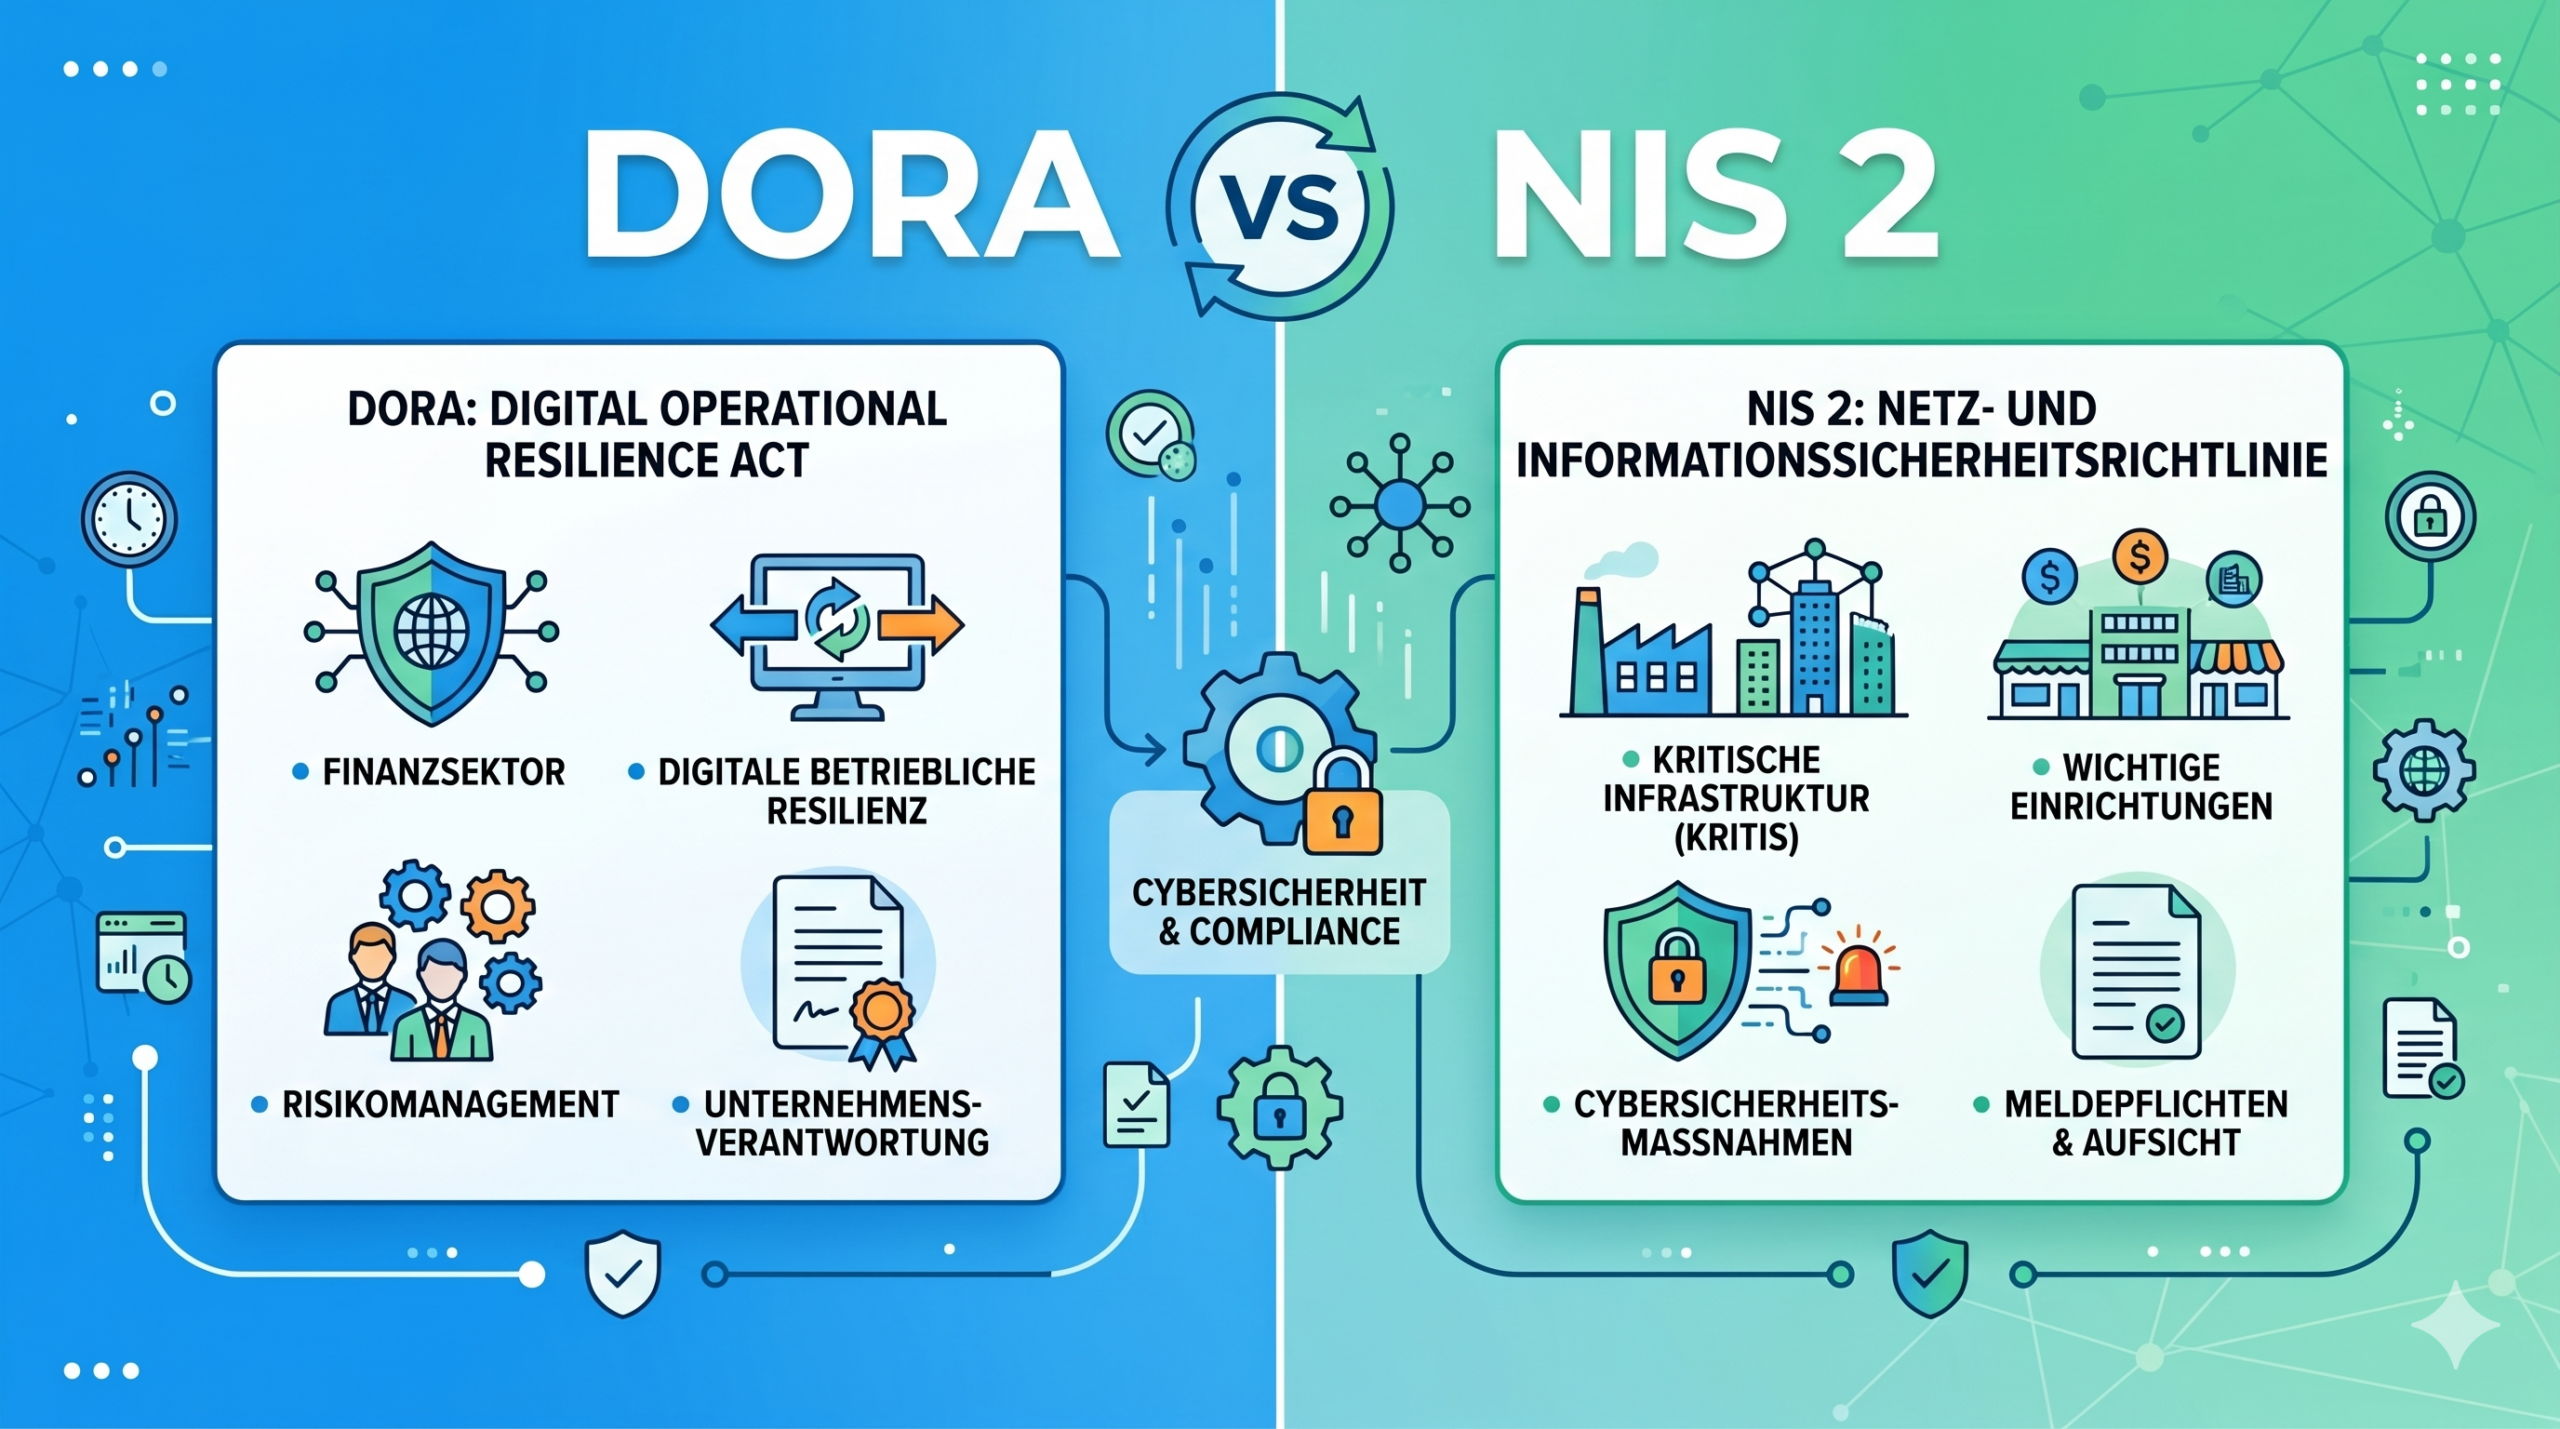
Mit DORA und NIS2 verfolgt die Europäische Union ein gemeinsames Ziel: die Widerstandsfähigkeit von Unternehmen gegenüber Cyberbedrohungen zu stärken. Dennoch unterscheiden sich beide Regelwerke deutlich hinsichtlich ihres Anwendungsbereichs und ihrer Anforderungen.
Gerade in der Praxis stellt sich daher häufig die Frage: Welche Regelung betrifft unser Unternehmen überhaupt?
DORA (Digital Operational Resilience Act) ist eine europäische Verordnung zur Stärkung der digitalen Widerstandsfähigkeit im Finanzsektor. Sie verpflichtet betroffene Unternehmen dazu, Risiken im Zusammenhang mit Informations- und Kommunikationstechnologien (IKT) systematisch zu steuern.
Kurz erklärt: IKT
Informations- und Kommunikationstechnologie (IKT) umfasst sämtliche Technologien zur Verarbeitung, Speicherung und Übertragung von Informationen – von internen IT-Systemen bis hin zu Cloud-Diensten und externen Softwarelösungen.
Finanzunternehmen sind zunehmend von digitalen Prozessen und externen IT-Dienstleistern abhängig. Gleichzeitig nehmen Cyberangriffe und technische Störungen zu.
DORA soll sicherstellen, dass Unternehmen auch in Krisensituationen handlungsfähig bleiben und kritische Geschäftsprozesse aufrechterhalten können.
| Thema | DORA | NIS2 |
|---|---|---|
| Zielgruppe | Unternehmen des Finanzsektors | Kritische und wichtige Einrichtungen verschiedener Branchen |
| Rechtsform | EU-Verordnung | EU-Richtlinie |
| Schwerpunkt | Digitale operative Resilienz | Cybersicherheit und Risikomanagement |
| Drittparteirisiken | Sehr detaillierte Vorgaben | Risikobasierte Berücksichtigung von Lieferketten |
| Resilienztests | Verpflichtende Tests vorgesehen | Keine vergleichbaren Detailvorgaben |
| Management-Verantwortung | Ja | Ja |
| Meldepflichten | Sicherheitsvorfälle melden | Sicherheitsvorfälle melden |
Der wesentliche Unterschied liegt im Anwendungsbereich:
NIS2 richtet sich branchenübergreifend an kritische und wichtige Einrichtungen. DORA hingegen fokussiert sich gezielt auf den Finanzsektor.
Gleichzeitig verfolgen beide Regelwerke einen ähnlichen Grundgedanken: Cybersicherheit und digitale Widerstandsfähigkeit sollen nicht ausschließlich Aufgabe der IT-Abteilung sein, sondern Bestandteil der Unternehmensführung werden.
| Begriff | Erläuterung |
| DORA | EU-Verordnung zur Stärkung der digitalen operativen Resilienz im Finanzsektor |
| NIS2 | EU-Richtlinie zur Verbesserung der Cybersicherheit kritischer und wichtiger Einrichtungen |
| IKT | Informations- und Kommunikationstechnologie |
| Drittparteirisiko | Risiken, die durch externe Dienstleister entstehen können |
| Operative Resilienz | Fähigkeit, kritische Prozesse trotz Störungen aufrechtzuerhalten |
DORA und NIS2 verfolgen unterschiedliche Ansätze, verfolgen jedoch ein gemeinsames Ziel: Unternehmen widerstandsfähiger gegenüber digitalen Risiken zu machen.
Für viele Organisationen wird es daher entscheidend sein, frühzeitig zu prüfen, welche regulatorischen Anforderungen tatsächlich relevant sind und wie sich diese in bestehende Governance- und Risikomanagementprozesse integrieren lassen.
