Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Addressse
Klopstockstraße 5, 70193 Stuttgart
info@cb-advisory.eu
Cyber Helpdesk
0800 4004 112
Arbeitszeiten
Montag bis Freitag: 7 - 17 Uhr
Wochenende: nach Vereinbarung
Die NIS2-Richtlinie ist die neue europäische Gesetzgebung zur Cybersicherheit. Sie wurde von der EU eingeführt, um Unternehmen und kritische Einrichtungen besser gegen Cyberangriffe, Systemausfälle und digitale Bedrohungen zu schützen.
Cybersicherheit wird unter NIS2 nicht mehr nur als technisches Thema betrachtet, sondern als Management- und Governance-Aufgabe.
Vor allem mittelständige Unternehmen im mit Umsatz und Bilanzsumme jeweils > 10 Mio. € sind betroffen. Die neuen Regelungen treffen vor allem diese Unternehmen meistens relativ unvorbereitet.
NIS2 unterscheidet zwischen wesentlichen Einrichtungen und wichtigen Einrichtungen.
Die Einstufung hängt hauptsächlich von der Branche, der Unternehmensgröße sowie der gesellschaftlichen Relevanz ab.
Welche konkreten Anforderungen Unternehmen anschließend erfüllen müssen, wird unter anderem durch die NIS2-Anforderungen nach § 30 BSIG bestimmt.
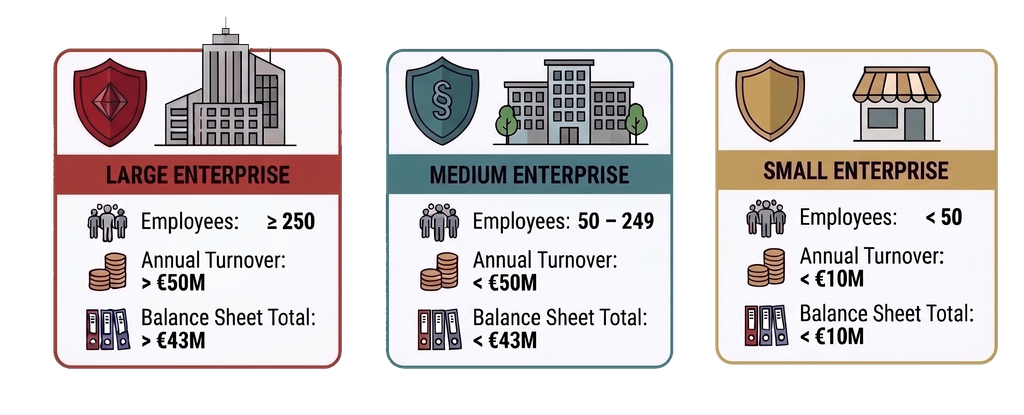
| Größe | Mitarbeiter | Finanzielle Schwellenwerte |
|---|---|---|
| Großunternehmen | ab 250 Mitarbeiter | Umsatz > 50 Mio. € und Bilanzsumme > 43 Mio. € |
| Mittlere Unternehmen | 50–249 Mitarbeiter | Umsatz und Bilanzsumme jeweils > 10 Mio. € |
| Kleine Unternehmen | unter 50 Mitarbeiter | grundsätzlich nicht betroffen |
Die Richtlinie umfasst insgesamt 18 kritische Sektoren.
Besonders zu beachten ist dabei der Sektor Verarbeitendes Gewerbe. Darunter fallen hierzulande vor allem Metallverarbeitende Betriebe ab 50 Mitarbeitern, die eine jährliche Umsatz und Bilanzsumme vom über 10 Mio. € erreichen
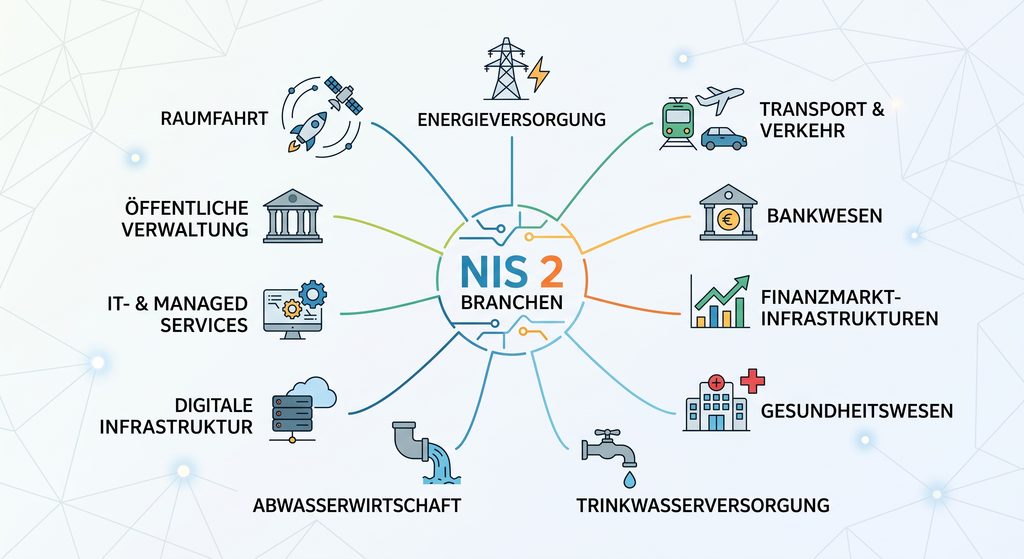
| Kategorie | Sektor |
|---|---|
| Sektoren mit hoher Kritikalität | Energieversorgung |
| Transport und Verkehr | |
| Bankwesen | |
| Finanzmarktinfrastrukturen | |
| Gesundheitswesen | |
| Trinkwasserversorgung | |
| Abwasserwirtschaft | |
| Digitale Infrastruktur | |
| IT- und Managed Services | |
| Öffentliche Verwaltung | |
| Raumfahrt | |
| Weitere kritische Sektoren | Post- und Kurierdienste |
| Abfallwirtschaft | |
| Chemische Industrie | |
| Lebensmittelindustrie | |
| Verarbeitendes Gewerbe | |
| Digitale Plattformen | |
| Forschungseinrichtungen |
| Bereich | Zentrale Anforderungen |
|---|---|
| Cybersecurity-Risikomanagement | Risikoanalysen Sicherheitsrichtlinien Emergency response plans BCM |
| Technische Sicherheitsmaßnahmen | Multi-Faktor-Authentifizierung (MFA) Netzwerksegmentierung Backup-Strategien Verschlüsselung Monitoring und Logging Incident Response Zugriffskontrollen |
| Meldepflichten bei Sicherheitsvorfällen | Frühwarnung: 24 Stunden detaillierte Meldung: 72 Stunden, Abschlussbericht innerhalb von 1 Monat |
| Frist | Anforderung |
|---|---|
| 24 Stunden | Frühwarnung |
| 72 Stunden | Detaillierte Meldung |
| 1 Monat | Abschlussbericht |
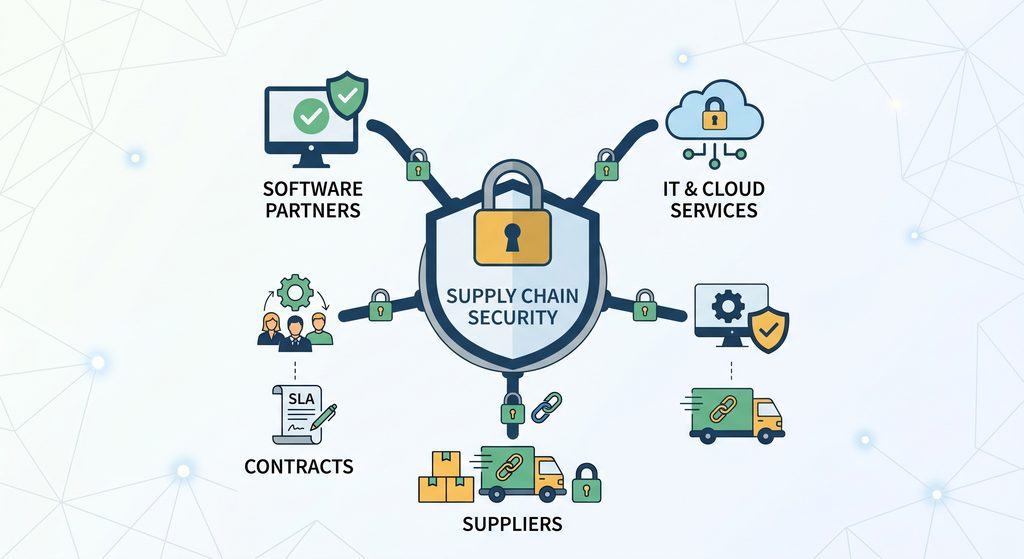
Ein zentraler Bestandteil von NIS2 ist die Bewertung externer Risiken. Unternehmen müssen künftig auch die Sicherheit ihrer Lieferanten berücksichtigen. Dazu gehören:
Mehr dazu, welche Lieferkettenrisiken unter NIS2 entstehen und was Unternehmen bei Dienstleistern beachten müssen, erfahren Sie in unserem ausführlichen Beitrag.
Eine der größten Änderungen unter NIS2 betrifft die Unternehmensleitung.
Die Geschäftsführung muss Sicherheitsmaßnahmen genehmigen, deren Umsetzung überwachen, Risiken bewerten, sowie regelmäßige Schulungen absolvieren.
Unternehmen sollten deshalb frühzeitig prüfen, ob sie unter NIS2 fallen, welche Anforderungen gelten, welche Sicherheitsmaßnahmen fehlen und wie bestehende Prozesse angepasst werden müssen.
Wie diese Anforderungen in Deutschland rechtlich einzuordnen sind und welche Rolle dabei §44 BSIG und der IT-Grundschutz spielen, zeigt unser Beitrag zur NIS2-Compliance in Deutschland.
